



В драйвере клавиатуры ноутбуков HP обнаружен кейлоггер

В драйвере клавиатуры ноутбуков HP обнаружен кейлоггер

В драйвере клавиатуры ноутбуков HP обнаружен кейлоггер

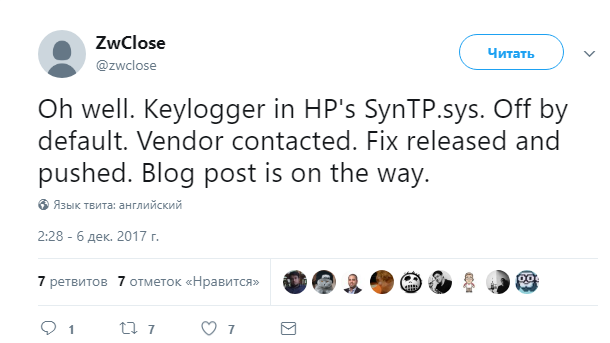
Исследователь обнаружил кейлоггер, находящийся в драйвере клавиатуры сотен ноутбуков HP. Следует отметить, что кейлоггер по умолчанию отключен, компания уже выпустила обновления прошивки для устранения потенциальной уязвимости.

Сообщается, что 475 моделей ноутбуков Hewlett-Packard содержат кейлоггер, находящийся в драйвере клавиатуры. Речь идет о драйвере Synaptics Touchpad (файл SynTP.sys), вредоносный функционал в котором обнаружил исследователь ZwClose.

«По умолчанию функции кейлоггера были отключены, но их легко можно было включить, установив значение реестра», — поясняет ZwClose, также известный под именем Майкл Минг (Michael Myng).

Иными словами, злоумышленник может обойти Контроль учетных записей пользователей (User Account Control, UAC) использовать вредоносный код для включения кейлоггера путем изменения значения реестра.

Исследователь приводит следующие ключи, отвечающие за активацию кейлоггера:

  • HKLM\Software\Synaptics\%ProductName%
  • HKLM\Software\Synaptics\%ProductName%\Default

Важно отметить, что если кейлоггер включен, нажатия клавиш будут регистрироваться локально. Компания HP заявила, что кейлоггер использовался для отладки и «случайно» был оставлен в дайвере.

Отметим, что ZwClose обнаружил кейлоггер во время экспериментов с контролем подсветки клавиатуры ноутбука HP. Он сообщил о найденном HP в ноябре.

Компания перечислила все затронутые продукты HP и выпустила обновления программного обеспечения для драйвера тачпада Synaptics.

Лишь следующие затронутые модели пока не получили обновлений:

  • HP Envy m6-nXXX
  • HP Envy 15-qXXX
  • HP Envy TouchSmart 15-qXXX
  • HP Stream x360 11 Convertible
  • HP x360 11 Convertible

Компания уверяет, что скоро патчи будут доступны и для этих моделей.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru