



Обнаружена новая волна атак шифровальщика Locky

Обнаружена новая волна атак шифровальщика Locky

...
Обнаружена новая волна атак шифровальщика Locky

Два дня назад специалисты Avira заметили новую волну активности вымогателя Locky. Как наверняка помнят наши читатели, Locky представляет собой типичный файловый шифровальщик, требующий выкуп за расшифровку файлов пользователей.

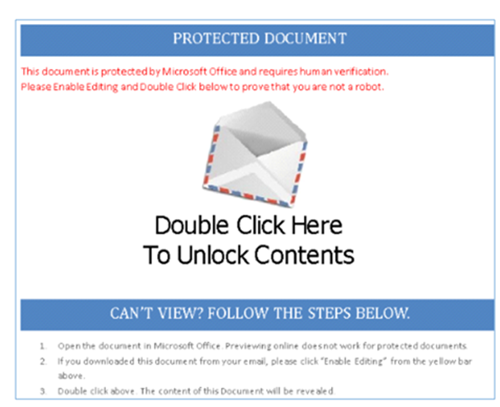
Эта новая волна распространяется через документы Office Word, которые выглядят следующим образом:

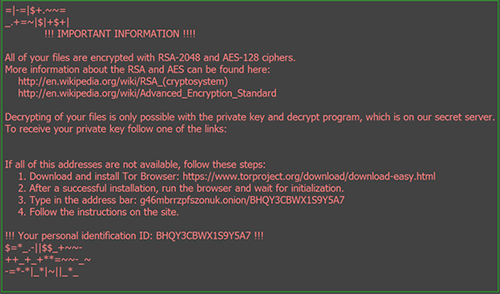
Цель злоумышленников – заставить пользователя дважды нажать на изображение конверта (за ним находится LNK-файл), это приведет к тому, что файлы окажутся зашифрованными, а пользователь получит следующее уведомление:

Этот вариант Locky добавляет расширение .asasin к зашифрованным файлам. Вышеупомянутый LNK-файл запускает скрипт PowerShell, выполнение которого приводит к загрузке исполняемого файла в папку %temp% с именем losos1.exe. Этот исполняемый файл имеет в наличии несколько этапов обфускации кода, которые призваны запутать экспертов и убедить пользователей в его легитимности.

По словам экспертов Avira, их система искусственного интеллекта обнаруживает эту угрозу, детектируя ее как HEUR/APC.

Подпишитесь на новости

Рунет тряхнуло: сбои затронули Циан, сайты компаний и бизнес-сервисы

8 октября российские сайты и сервисы начали работать с перебоями. Пользователи жаловались на недоступность страниц СМИ, транспортных ресурсов и маркетплейсов. Значительная часть проблем пришлась на внутренние системы компаний и профессиональные инструменты.

Как сообщает «Код.ру», последствия затронули не только Яндекс. У «Циана» перестали работать сайт и приложение — компания связала сбой с инцидентом у инфраструктурного партнёра. Временно не открывались и сайты девелоперов «А101», «Гранель» и «Брусника».

У Т-Банка сообщалось о перебоях в корпоративном мессенджере и почтовых рассылках. Проблемы с внутренними системами также отмечались у Ozon, Wildberries и ВШЭ.

«Астрал» предупредил о возможных временных перебоях в электронной отчётности, электронном документообороте и сервисах электронных перевозочных документов.

На этом фоне «Яндекс» подтвердил пожар после атаки БПЛА в дата-центре в Сасово Рязанской области. По сообщению корпорации, пострадавших нет, работа площадки была полностью остановлена, специалисты устраняют последствия. Часть сервисов могла быть недоступна.

При этом приписывать каждую жалобу одному происшествию пока рано. Масштаб проблем у компаний различается.

RSS: Новости на портале Anti-Malware.ru