



Хакеры из The Dark Overlord взломали еще одну голливудскую студию

Хакеры из The Dark Overlord взломали еще одну голливудскую студию

Хакеры из The Dark Overlord взломали еще одну голливудскую студию

Голливудская студия оказалась жертвой известной группы хакеров, специализирующейся на взломе организаций и краже больших объемов данных.

Речь идет о студии Line 204, где снимались такие звезды, как Николь Кидман, Бритни Спирс, Кэти Холмс, Дженнифер Лопес, Квентин Тарантино, Ридли Скотт и другие. Представители пояснили, что связались с ФБР по факту проникновения хакеров в компьютеры студии и кражи клиентской базы данных.

Все указывает на то, что виновата известная группа хакеров The Dark Overlord, которая прославилась кражей огромного количества информации. Киберпреступники требовали выкуп, угрожая поделиться скомпрометированной информацией со СМИ или опубликовать ее в Сети.

Генеральный директор Line 204 Элтон Батлер (Alton Butler) предположил, что взлом произошел на прошлой неделе.

«Могу подтвердить, что Line 204 стала жертвой международной кибератаки, имевшей место в четверг, 26 октября 2017 года. Мы немедленно приняли меры для минимизации ущерба и блокировки дальнейшего вторжения, чтобы защитить информацию нашей компании и наших клиентов», - говорит Батлер.

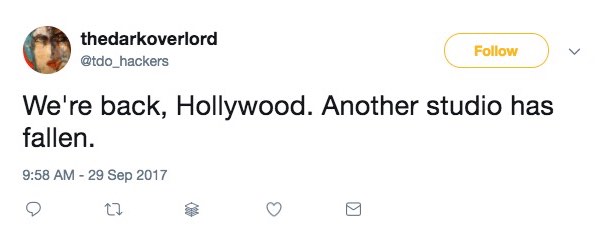
Однако по данным сайта DataBreaches.net, пристально следящим за деятельностью The Dark Overlord, взлом произошел еще на месяц ранее. Это также доказывается сообщением в Twitter от лица хакерской группы, датируемым сентябрем:

Таким образом, список жертв хакерской группы The Dark Overlord продолжает расти. Например, совсем недавно эти хакеры заявили, что выкрали фотографии знаменитостей, сделанные в престижной британской клинике London Bridge Plastic Surgery.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru