



Хакеры из The Dark Overlord взломали еще одну голливудскую студию

Хакеры из The Dark Overlord взломали еще одну голливудскую студию

Хакеры из The Dark Overlord взломали еще одну голливудскую студию

Голливудская студия оказалась жертвой известной группы хакеров, специализирующейся на взломе организаций и краже больших объемов данных.

Речь идет о студии Line 204, где снимались такие звезды, как Николь Кидман, Бритни Спирс, Кэти Холмс, Дженнифер Лопес, Квентин Тарантино, Ридли Скотт и другие. Представители пояснили, что связались с ФБР по факту проникновения хакеров в компьютеры студии и кражи клиентской базы данных.

Все указывает на то, что виновата известная группа хакеров The Dark Overlord, которая прославилась кражей огромного количества информации. Киберпреступники требовали выкуп, угрожая поделиться скомпрометированной информацией со СМИ или опубликовать ее в Сети.

Генеральный директор Line 204 Элтон Батлер (Alton Butler) предположил, что взлом произошел на прошлой неделе.

«Могу подтвердить, что Line 204 стала жертвой международной кибератаки, имевшей место в четверг, 26 октября 2017 года. Мы немедленно приняли меры для минимизации ущерба и блокировки дальнейшего вторжения, чтобы защитить информацию нашей компании и наших клиентов», - говорит Батлер.

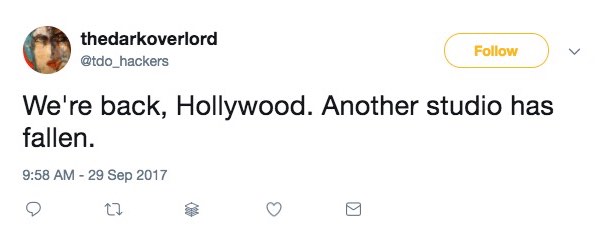
Однако по данным сайта DataBreaches.net, пристально следящим за деятельностью The Dark Overlord, взлом произошел еще на месяц ранее. Это также доказывается сообщением в Twitter от лица хакерской группы, датируемым сентябрем:

Таким образом, список жертв хакерской группы The Dark Overlord продолжает расти. Например, совсем недавно эти хакеры заявили, что выкрали фотографии знаменитостей, сделанные в престижной британской клинике London Bridge Plastic Surgery.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru