



В Windows 10 Fall Creators внедрили защиту от шифровальщиков

В Windows 10 Fall Creators внедрили защиту от шифровальщиков

В Windows 10 Fall Creators внедрили защиту от шифровальщиков

Обновление Windows 10 Fall Creators содержит функцию безопасности, которая поможет пользователям защититься от вредоносов-шифровальщиков.

Ранее мы уже писали о планах Microsoft внедрить функцию под названием Controlled folder access («контролируемый доступ к директориям»). Принцип работы этой функции – разрешать доступ к контролируемым папкам только приложениям из белого списка.

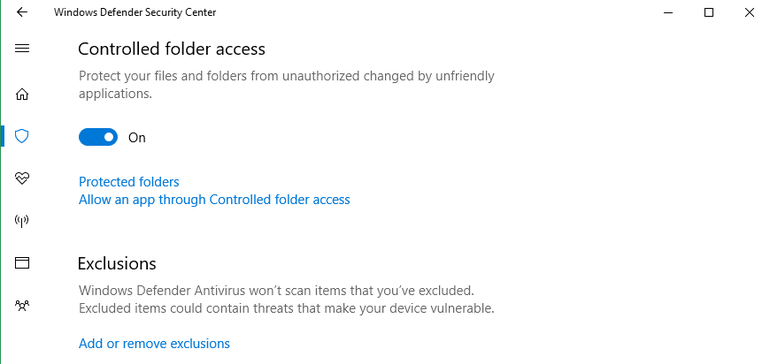
Пользователи могут включить Controlled folder access, тестируемую Microsoft с июля, через Windows Defender Security Center, нажав на значок щита и переключившись на «Controlled folder access». Функция защищает системные папки Windows а такие папки по умолчанию, как Документы, Изображения, Видео и Рабочий стол.

Можно также добавлять другие папки и диски в настройках защиты от вирусов и угроз. На изображении ниже отражено, как включить Controlled folder access:

Controlled folder access будет выдавать предупреждение каждый раз, когда приложение не из белого списка пытается получить доступ или изменить файлы в контролируемой папке. Предприятиям стоит пока с осторожностью подходить к использованию Controlled folder access, так как это новая функция, она может блокировать работу легитимных приложений.

Microsoft предлагает администраторам запустить Controlled folder access в режиме аудита.

Microsoft автоматически разрешает определенному набору приложений, которые она считает надежными, доступ к контролируемым папкам. Администраторы могут использовать Windows Defender Security Center или групповые политики для добавления и удаления приложений, которые могут обращаться к файлам в этих папках.

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru