



Хакеры массово сканируют серверы на наличие закрытых SSH-ключей

Хакеры массово сканируют серверы на наличие закрытых SSH-ключей

Хакеры массово сканируют серверы на наличие закрытых SSH-ключей

Киберпреступники активно сканируют сайты в поисках директорий, содержащих секретные ключи SSH. Это бы позволило злоумышленникам проникнуть на уязвимые веб-сайты.

SSH-аутентификация может работать через классическую модель «имя пользователя-пароль» или использовать аутентификацию на основе ключа. Последний вариант уместен, когда администраторы генерируют пару ключей шифрования RSA, состоящую из открытого и секретного ключей.

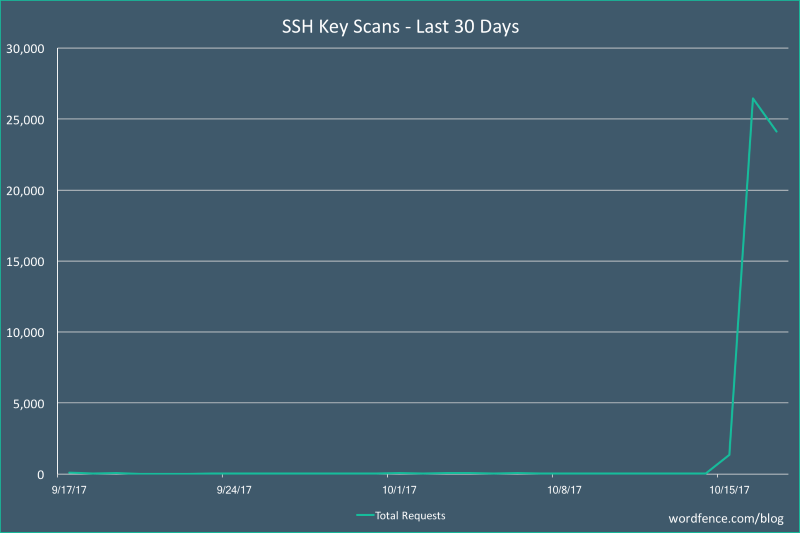
Wordfence вчера отметила массовое сканирование определенных папок, чьи имена наталкивают на мысль о том, что злоумышленник искал секретные ключи SSH. Атакующие искали веб-каталоги, содержащие в имени «root», «ssh» или «id_rsa».

«За последние 24 часа мы увидели массовое сканирование сайтов, целью которого являлось получение секретных ключей SSH», - сказал генеральный директор Wordfence Марк Маундер (Mark Maunder).

«График отражает сильный всплеск сканирования за последние 48 часов. Мы полагаем, что это увеличение активности может указывать на то, что злоумышленник решил удвоить усилия. Причиной может быть ошибка, допущенная владельцами сайтов на WordPress, благодаря которой секретные ключи становятся доступными», - продолжает Маундер.

Внезапный всплеск сканирований можно объяснить также докладом, опубликованным в начале недели компанией Venafi, в котором говорится о «повсеместном отсутствии контроля безопасности SSH».

Публичные сообщения об ошибках часто вызывают реакцию киберпреступников, так как они также пристально следят за новостями в области информационной безопасности.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru