



Хакеры массово сканируют серверы на наличие закрытых SSH-ключей

Хакеры массово сканируют серверы на наличие закрытых SSH-ключей

Хакеры массово сканируют серверы на наличие закрытых SSH-ключей

Киберпреступники активно сканируют сайты в поисках директорий, содержащих секретные ключи SSH. Это бы позволило злоумышленникам проникнуть на уязвимые веб-сайты.

SSH-аутентификация может работать через классическую модель «имя пользователя-пароль» или использовать аутентификацию на основе ключа. Последний вариант уместен, когда администраторы генерируют пару ключей шифрования RSA, состоящую из открытого и секретного ключей.

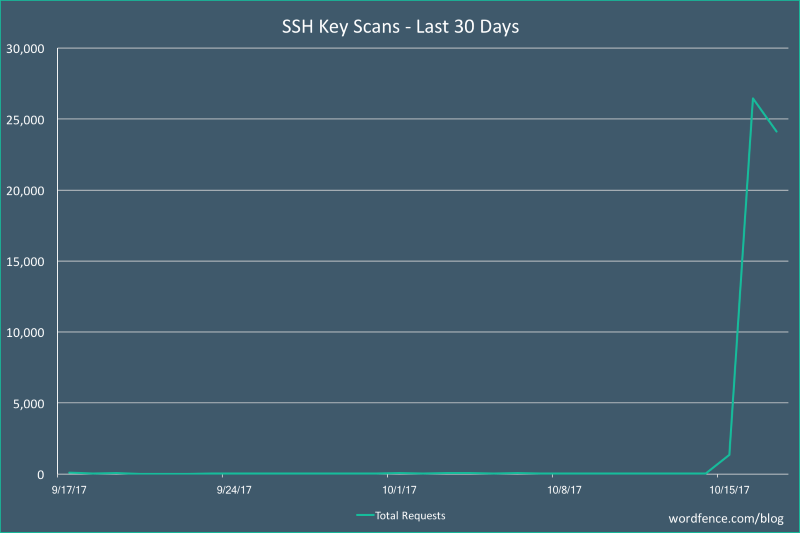
Wordfence вчера отметила массовое сканирование определенных папок, чьи имена наталкивают на мысль о том, что злоумышленник искал секретные ключи SSH. Атакующие искали веб-каталоги, содержащие в имени «root», «ssh» или «id_rsa».

«За последние 24 часа мы увидели массовое сканирование сайтов, целью которого являлось получение секретных ключей SSH», - сказал генеральный директор Wordfence Марк Маундер (Mark Maunder).

«График отражает сильный всплеск сканирования за последние 48 часов. Мы полагаем, что это увеличение активности может указывать на то, что злоумышленник решил удвоить усилия. Причиной может быть ошибка, допущенная владельцами сайтов на WordPress, благодаря которой секретные ключи становятся доступными», - продолжает Маундер.

Внезапный всплеск сканирований можно объяснить также докладом, опубликованным в начале недели компанией Venafi, в котором говорится о «повсеместном отсутствии контроля безопасности SSH».

Публичные сообщения об ошибках часто вызывают реакцию киберпреступников, так как они также пристально следят за новостями в области информационной безопасности.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru