



Устройства ASUS, HP, LG, Acer, Samsung в опасности из-за чипсетов TPM

Устройства ASUS, HP, LG, Acer, Samsung в опасности из-за чипсетов TPM

Устройства ASUS, HP, LG, Acer, Samsung в опасности из-за чипсетов TPM

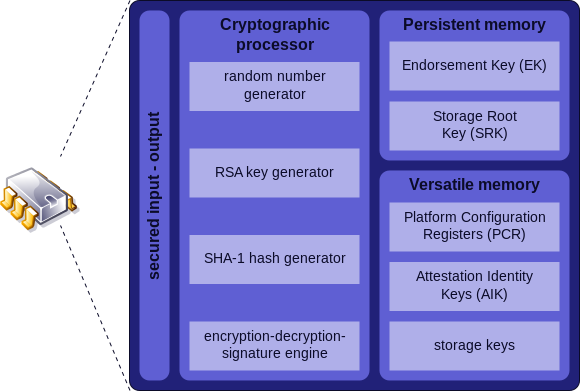
Чипсеты Infineon TPM, которые поставляются со многими современными материнскими платами, генерируют небезопасные ключи шифрования RSA, это делает устройства уязвимыми для атаки. Trusted Platform Module (TPM) является международным стандартом для криптопроцессоров, используемых для хранения критически важных данных, таких как пароли, сертификаты и ключи шифрования.

Согласно официальному сообщению, опубликованному Infineon на прошлой неделе, уязвимость в прошивке Infineon TPM затрагивает только основанные на версиях TCG 1.2 и 2.0 семейства. Infineon выпустила обновление прошивки и отправила обновление производителям материнских плат, которые теперь работают над интеграцией обновления прошивки Infineon TPM во все свои продукты.

TPM обычно используются в бизнес-ноутбуках, маршрутизаторах и IoT-устройствах. К числу известных производителей относятся Acer, ASUS, Fujitsu, HP, Lenovo, LG, Samsung, Toshiba.

HP, Fujitsu и Lenovo работают над выпуском обновлений прошивки, они также опубликовали список затронутых продуктов, использующих Infineon TPM. А Microsoft и Google выпустили обновления, которые затрудняют использование этой бреши.

Кроме того, Google также опубликовала список затронутых хромбуков (Chromebook), параллельно выпустив Chrome OS M60.

«На данный момент эксплуатация этой уязвимости – сложное мероприятие. Несмотря на то, что возможны таргетированные атаки, вряд ли эта проблема будет масштабной», - утверждает Google.

До тех пор, пока производители материнских плат не выпустят обновление прошивки, общая рекомендация заключается в том, чтобы перевести критические операции обработки данных на устройства с обновленной прошивкой или устройства, не затронутые этой уязвимостью.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru