



Эксперты Trend Micro: WannaCry можно купить всего за 50 долларов

Эксперты Trend Micro: WannaCry можно купить всего за 50 долларов

Эксперты Trend Micro: WannaCry можно купить всего за 50 долларов

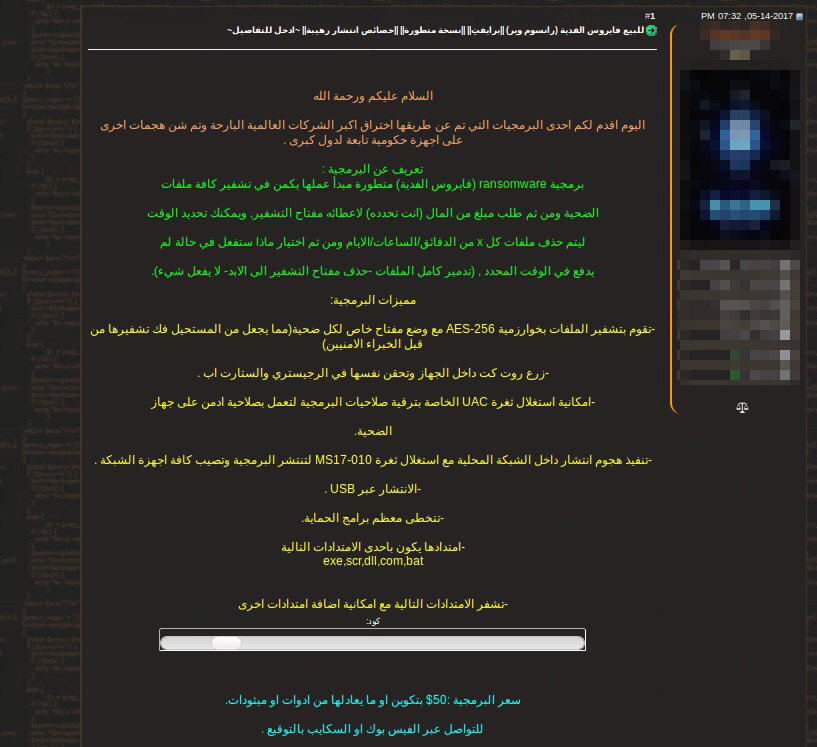
Исследователи Trend Micro наткнулись на одно из рекламных объявлений на арабоязычном хакерском форуме, предлагающее купить пожизненную лицензию на обновляемые варианты вымогателя WannaCry всего за 50 долларов.

Относительно низкая цена WannaCry также отражает еще один уникальный аспект ближневосточного и североафриканского хакерского «братства». В отличие от рынков в России и Северной Америке, например, где киберпреступники стремятся получить прибыль, хакерская среда на Ближнем Востоке и в Северной Африке – целая культура, идеология.

Вредоносные программы вроде троянов удаленного доступа, клавиатурных шпионов и инструментов распространения спама отдаются на таких рынках почти даром. Более того, участники хакерских форумов сотрудничают, например, планируя совместные DDoS-атаки и взломы сайтов.

Рисунок 1. Реклама вымогателя WannaCry на арабоязычном хакерском форуме

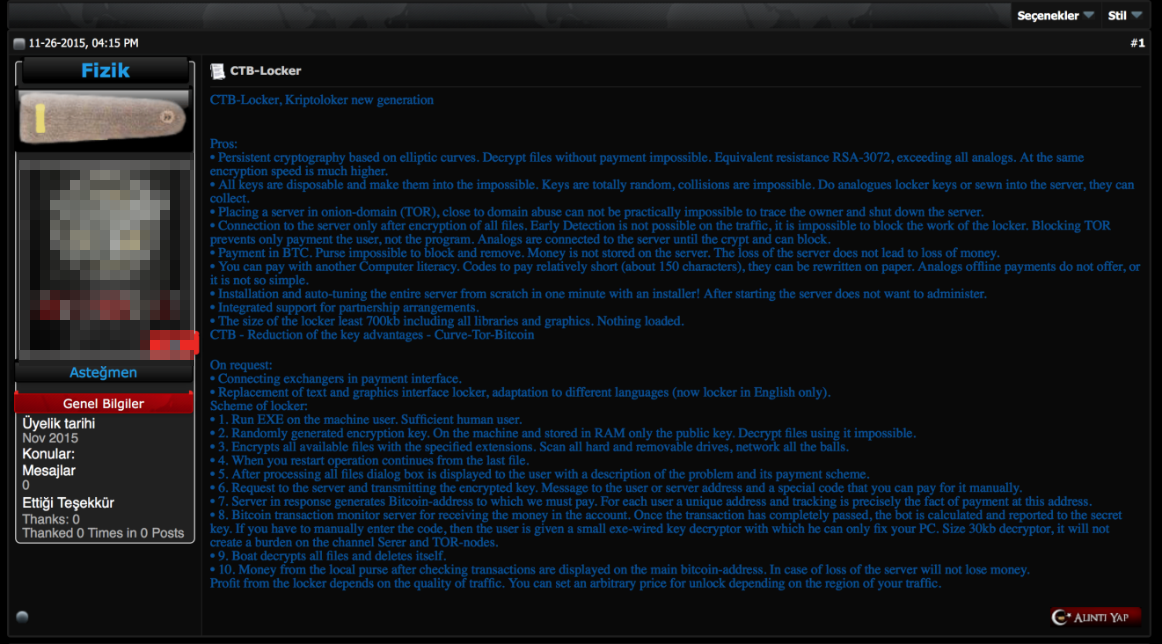
Другие вымогатели также продаются на таких подпольных форумах. Например, эксперты наблюдали продажу CTB-Locker (он же Critroni и Curve-Tor-Bitcoin) на турецком форуме российским киберпреступником под именем Fizik.

Здесь прослеживается еще одна тенденция – российские киберпреступники иногда продают свои товары на ближневосточных и североафриканских хакерских форумах. Более того, иногда оттуда даже нанимают программистов и разработчиков.

Рисунок 2. Реклама Fizik’а на турецком хакерском форуме

Специалисты Trend Micro также опубликовали свои исследования киберпреступных торговых площадок, где анализируются такие вещи, как средние цены на хакерских форумах и перспективы регионов на карте киберпреступности.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru