



Новый бэкдор использует FTP-сервер в качестве командного центра

Новый бэкдор использует FTP-сервер в качестве командного центра

Новый бэкдор использует FTP-сервер в качестве командного центра

Специалисты Trend Micro столкнулись с ботнетом, использующим необычный вид соединения с командным центром (C&C) – FTP-сервер. Несмотря на то, что это наименее популярный способ, у него есть свои преимущества.

Основное преимущество заключается как раз в том, что благодаря тому, что командный FTP-сервер используется крайне редко, он может оставаться незамеченным для администраторов и исследователей.

Однако минус такого подхода кроется в открытом трафике, который можно легко проанализировать. Более того, благодаря ошибке в коде конкретно этого бэкдора, он не всегда выполняет правильные команды.

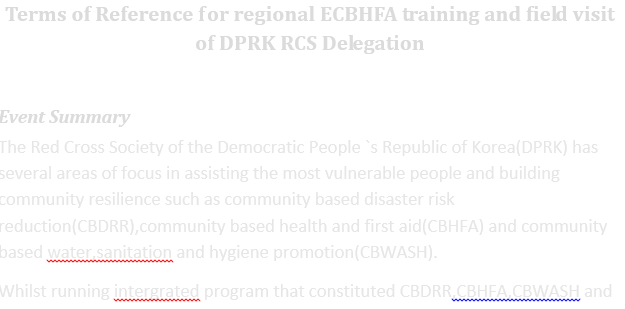
Схема заражения берет свое начало во вредоносном документе с макросами. В документах есть доказательства того, что атакуются Красный Крест и Всемирная организация здравоохранения. Также в этих документах упоминается Северная Корея. Trend Micro детектирует их как W2KM_SYSCON.A.

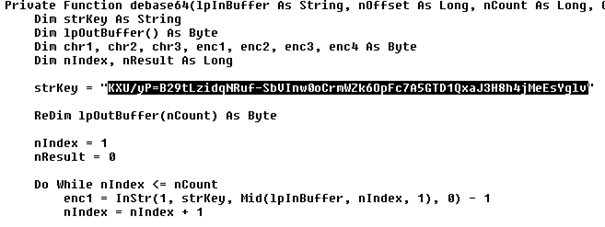
Каждый документ содержит две длинные строки с кодировкой Base64, этот же метод был использован для распространения семейства вредоносных программ Sanny в конце 2012 года.

«Сходства нового бэкдора с Sanny настолько очевидны, что мы полагаем, что за обеими этими вредоносными программами стоит одна и та же группа киберпреступников», - утверждают в Trend Micro.

Попав в систему, вредонос первым делом получает имя компьютера, которое затем используют в идентификаторе. Затем он подключается к FTP-серверу, используя данные, хранящиеся в конфигурационном файле.

Вышеупомянутая ошибка в коде бэкдора приводит к тому, что некоторые команды не выполняются из-за неверно обрабатываемых строк.

По мнению исследователей из Trend Micro, использование FTP-сервера злоумышленниками есть не что иное, как попытка обойти защитные меры. Следовательно, администраторы должны взять на заметку наличие такого способа.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru