



Выпущен инструмент для подбора BitLocker-пароля BitCracker

Выпущен инструмент для подбора BitLocker-пароля BitCracker

Выпущен инструмент для подбора BitLocker-пароля BitCracker

Эксперты представили инструмент BitCracker, разработанный для взлома пароля BitLocker и использующий ресурсы графического процессора. Атака была протестирована на нескольких блоках памяти, зашифрованных с помощью BitLocker, работающего на Windows 7, Window 8.1 и Windows 10.

Для CUDA-реализации потребуется CUDA 7.5 и графический процессор NVIDIA с минимальным значением cc3.5. В этой реализации используется скрипт build.sh для создания 3 исполняемых файлов:

  • Хеш-экстрактор
  • BitCracker CUDA-версии
  • BitCracker OpenCL-версии

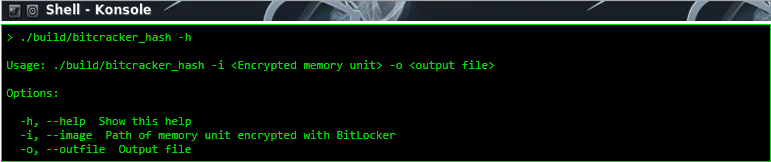
Исполняемые файлы хранятся в каталоге сборки. Перед началом атаки нужно запустить bitcracker_hash, чтобы извлечь хэш из зашифрованного блока памяти.

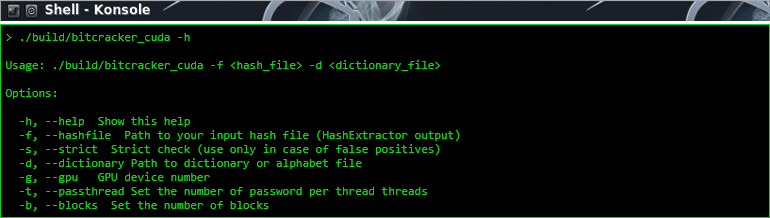
Затем можно использовать полученный файл для запуска атаки BitCracker.

В случае ложных срабатываний вы можете использовать опцию -s, осуществляющую проверку правильности конечного результата. В настоящее время BitCracker может подбирать пароли длиной от 8 до 27 символов. Следует учитывать, что BitCracker никак не маскирует атаку, не поддерживает механизм кэширования или создание интеллектуального словаря.

Разработчики выпустили OpenCL-версию своего инструмента в виде плагина для John The Ripper.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru