



Вредонос RETADUP приобрел возможности майнера валюты Monero (XMR)

Вредонос RETADUP приобрел возможности майнера валюты Monero (XMR)

Вредонос RETADUP приобрел возможности майнера валюты Monero (XMR)

Исследователями Trend Micro была проанализирована вредоносная программа RETADUP. Этот образец оснащен функциями майнера криптовалюты, что указывает на эволюцию в направлении прямой монетизации.

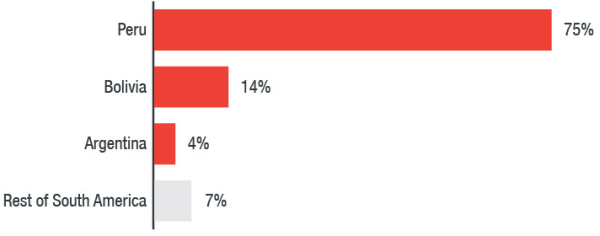
Как удалось выяснить экспертам, RETADUP атакует страны Южной Америки. Атакам были подвергнуты организации, расположенные в Аргентине, Боливии, Колумбии, Эквадоре и Перу. С процентным соотношением можно ознакомиться на графике ниже.

Обнаруженные экспертами данные указывают на то, что жертвами в основном являются энергетические и горнодобывающие компании.

Некоторые аспекты поведения RETADUP пока не до конца ясны, экспертам, например, не удалось выяснить, каким был первоначальный вектор заражения. Специалисты пока только предполагают, что использовался механизм фишинга.

Один из случаев заражения показался исследователям любопытным, он отметился тем, что помимо RETADUP, злоумышленник установил на взломанную машину старую версию BrowsingHistoryView (детектируется как HKTL_BrowHistoryView) – инструмент, позволяющий собрать историю посещений нескольких браузеров.

Кроме того, на зараженных RETADUP системах можно часто было встретить инструменты, используемые для криптоконверсий. Эти инструменты используют вычислительную мощность процессора и GPU для майнинга различных криптовалют. Это позволяет киберпреступникам получать прибыль с помощью зараженных машин.

По словам экспертов, RETADUP значительно эволюционировал, что отчетливо видно по его коду. В настоящее время он нацелен на валюту Monero (XMR).

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru