



Вредонос RETADUP приобрел возможности майнера валюты Monero (XMR)

Вредонос RETADUP приобрел возможности майнера валюты Monero (XMR)

Вредонос RETADUP приобрел возможности майнера валюты Monero (XMR)

Исследователями Trend Micro была проанализирована вредоносная программа RETADUP. Этот образец оснащен функциями майнера криптовалюты, что указывает на эволюцию в направлении прямой монетизации.

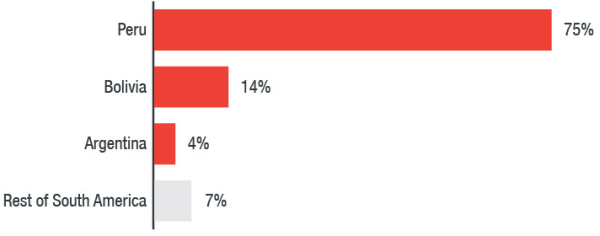
Как удалось выяснить экспертам, RETADUP атакует страны Южной Америки. Атакам были подвергнуты организации, расположенные в Аргентине, Боливии, Колумбии, Эквадоре и Перу. С процентным соотношением можно ознакомиться на графике ниже.

Обнаруженные экспертами данные указывают на то, что жертвами в основном являются энергетические и горнодобывающие компании.

Некоторые аспекты поведения RETADUP пока не до конца ясны, экспертам, например, не удалось выяснить, каким был первоначальный вектор заражения. Специалисты пока только предполагают, что использовался механизм фишинга.

Один из случаев заражения показался исследователям любопытным, он отметился тем, что помимо RETADUP, злоумышленник установил на взломанную машину старую версию BrowsingHistoryView (детектируется как HKTL_BrowHistoryView) – инструмент, позволяющий собрать историю посещений нескольких браузеров.

Кроме того, на зараженных RETADUP системах можно часто было встретить инструменты, используемые для криптоконверсий. Эти инструменты используют вычислительную мощность процессора и GPU для майнинга различных криптовалют. Это позволяет киберпреступникам получать прибыль с помощью зараженных машин.

По словам экспертов, RETADUP значительно эволюционировал, что отчетливо видно по его коду. В настоящее время он нацелен на валюту Monero (XMR).

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru