



Вредонос RETADUP приобрел возможности майнера валюты Monero (XMR)

Вредонос RETADUP приобрел возможности майнера валюты Monero (XMR)

Вредонос RETADUP приобрел возможности майнера валюты Monero (XMR)

Исследователями Trend Micro была проанализирована вредоносная программа RETADUP. Этот образец оснащен функциями майнера криптовалюты, что указывает на эволюцию в направлении прямой монетизации.

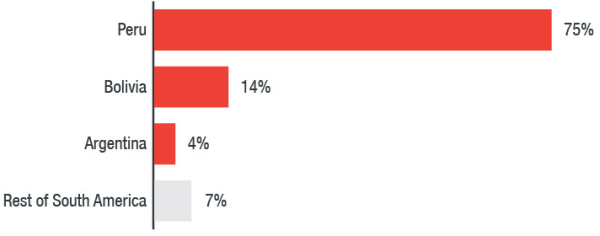
Как удалось выяснить экспертам, RETADUP атакует страны Южной Америки. Атакам были подвергнуты организации, расположенные в Аргентине, Боливии, Колумбии, Эквадоре и Перу. С процентным соотношением можно ознакомиться на графике ниже.

Обнаруженные экспертами данные указывают на то, что жертвами в основном являются энергетические и горнодобывающие компании.

Некоторые аспекты поведения RETADUP пока не до конца ясны, экспертам, например, не удалось выяснить, каким был первоначальный вектор заражения. Специалисты пока только предполагают, что использовался механизм фишинга.

Один из случаев заражения показался исследователям любопытным, он отметился тем, что помимо RETADUP, злоумышленник установил на взломанную машину старую версию BrowsingHistoryView (детектируется как HKTL_BrowHistoryView) – инструмент, позволяющий собрать историю посещений нескольких браузеров.

Кроме того, на зараженных RETADUP системах можно часто было встретить инструменты, используемые для криптоконверсий. Эти инструменты используют вычислительную мощность процессора и GPU для майнинга различных криптовалют. Это позволяет киберпреступникам получать прибыль с помощью зараженных машин.

По словам экспертов, RETADUP значительно эволюционировал, что отчетливо видно по его коду. В настоящее время он нацелен на валюту Monero (XMR).

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru