



Вымогатель Locky атакует пользователей огромными темпами

Вымогатель Locky атакует пользователей огромными темпами

Вымогатель Locky атакует пользователей огромными темпами

Эксперты из Barracuda зафиксировали вспышку атак вымогателя, которая берет свое начало во Вьетнаме. Другими значительными источниками этой атаки являются Индия, Колумбия, Турция и Греция. За последние 24 часа удалось засечь 20 миллионов таких атак, и эта цифра растет.

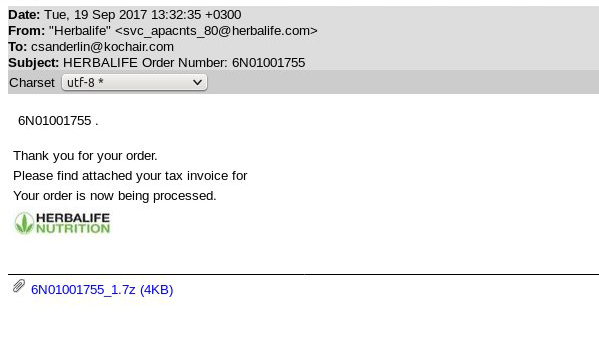
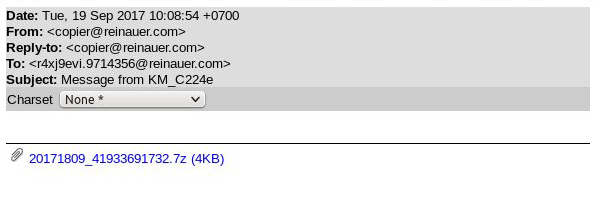
Письма, используемые в этой вредоносной кампании, маскируются либо под отправленные фирмой Herbalife, либо имитирующие доставку копии файла.

Эксперты Barracuda выяснили, что вложения, прикрепленные к письмам, представляют собой не что иное, как вариант вымогателя Locky. Обычно идентификатор, применяемый в таких атаках, позволяет злоумышленнику опознать жертву так, чтобы, когда жертва оплатит выкуп, хакер смог отправить ей дешифратор. Однако в этом случае все жертвы получают одинаковый идентификатор, это означает, что после оплаты получить дешифратор не получится, так как киберпреступник не сможет идентифицировать пользователей.

Также стоит отметить, что зловред проверяет установленный на компьютере жертвы язык, это может означать, что в будущем появятся разные языковые вариации этой атаки. По последним данным Barracuda, им удалось обнаружить уже 27 миллионов вредоносных писем, эта цифра продолжает расти теми же темпами.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru