



Эксперты проанализировали новые версии Android-трояна BankBot

Эксперты проанализировали новые версии Android-трояна BankBot

Эксперты проанализировали новые версии Android-трояна BankBot

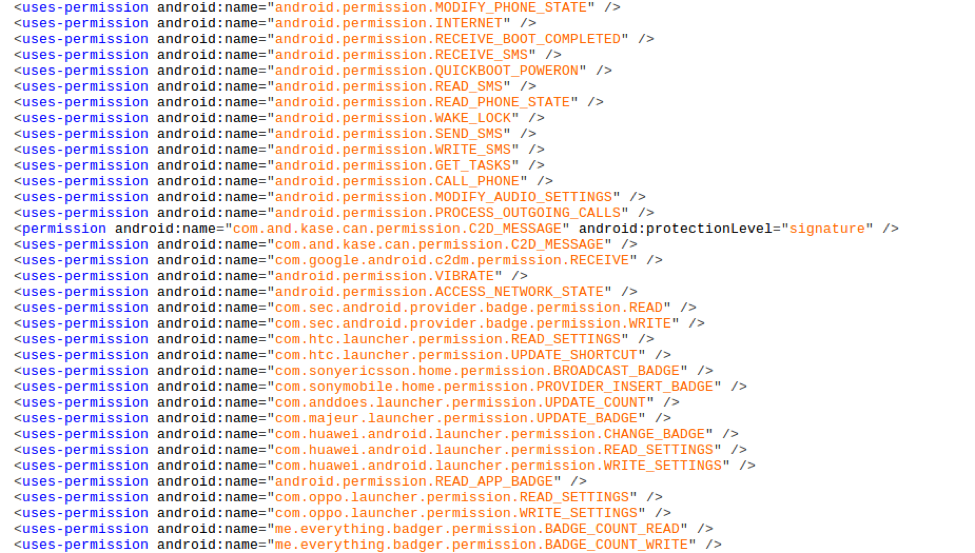
Исследователи лаборатории FortiGuard Labs решили проанализировать печально известного Android-трояна BankBot и отразить процесс его эволюции за последние 10 месяцев. В большинстве случаев приложение маскируется под Flash Player или какой-либо инструмент системы Android. При установке требуется большое количество разрешений, это выглядят очень подозрительно. Более того, после запуска трояну нужно еще больше разрешений.

На рисунке ниже можно ознакомиться с полным списком запрашиваемых BankBot’ом разрешений:

Анализируемая экспертами версия BankBot имеет относительно низкий процент обнаружения – всего 15-20 детектов на VirusTotal. Это несмотря на то, что он не использует обфускацию, чтобы скрыть строки или функциональные возможности.

После установки приложение требует привилегий администратора. В большинстве случаев этот запрос сопровождается объяснением на турецком языке, что наталкивает на мысль о том, что именно Турция является атакуемой этим трояном страной.

После получения прав администратора, вредоносное приложение скрывается, удаляя свой значок. Затем он отправляет информацию об устройстве на командный сервер, среди нее IMEI, контакты и SMS-сообщения (отправленные и полученные).

После этого троян проверяет, установлены ли на устройстве какие-либо приложения турецких финансовых учреждений. Если таковые обнаруживаются, то вредонос загружает фишинговую страницу, похожую на легитимный аналог финансового учреждения.

Фактически, код этого образца очень похож на код, обанруженный в декабре 2016 года, с небольшим количеством изменений. Двумя самыми большими и очевидными отличиями являются: во-первых, метод инъекций, во-вторых, проверка всех исходящих вызовов, в ходе которой идет сравнение с жестко запрограммированным в коде списком номеров.

После поиска этих номеров в интернете, экспертам удалось выяснить, что они принадлежат технической поддержке турецких финансовых учреждений. Другими словами, если пользователь попытается позвонить на один из этих номеров, BankBot сразу прервет вызов.

Google позволит включать продвинутую защиту Android без режима паранойи

Google готовит более гибкие настройки Advanced Protection — усиленного режима безопасности, появившегося в Android 16. Пользователям могут разрешить отдельно включать защиту USB, обнаружение вторжений и ограничения для небезопасных сетей Wi-Fi.

Будущие изменения обнаружили специалисты Android Authority при разборе Google Play Services 26.36.30.

В коде появилась секция Expert features — «Экспертные функции». Она описывается как дополнительный уровень защиты, способный накладывать отдельные ограничения.

В этот раздел Google, вероятно, перенесёт USB Protection. Функция запрещает устанавливать новые USB-соединения, пока экран смартфона заблокирован, защищая устройство от физического взлома.

Работает она на Pixel 6 и более новых моделях, но иногда мешает быстрой зарядке: та может не запускаться до разблокировки. Безопасно, зато телефон просит предъявить лицо даже зарядному кабелю.


Ещё одной опцией станет запрет автоматического подключения к открытым и другим небезопасным сетям Wi-Fi. Пользователь сможет отказаться от него, если регулярно подключается к публичным точкам доступа и готов самостоятельно оценивать риски.

Третьим пунктом станет обнаружение вторжений. Сейчас связанная с ним функция Intrusion Logging уже остаётся добровольной: она собирает журналы безопасности и хранит их резервную копию в облаке с оконечным шифрованием.

Остальные компоненты Advanced Protection после включения режима нельзя отключить по отдельности, что прямо отражено в документации Google.

Новая схема позволит сохранить базовый набор усиленной защиты, не соглашаясь на все ограничения одновременно. Впрочем, Google пока не анонсировала Expert features официально, поэтому сроки запуска неизвестны, а найденные настройки ещё могут измениться.

RSS: Новости на портале Anti-Malware.ru