



Эксперты проанализировали новые версии Android-трояна BankBot

Эксперты проанализировали новые версии Android-трояна BankBot

Эксперты проанализировали новые версии Android-трояна BankBot

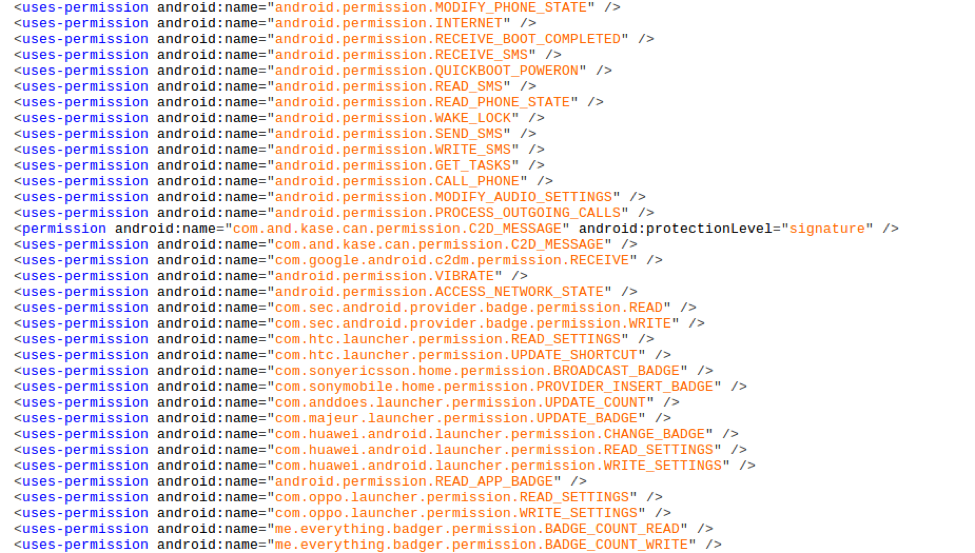
Исследователи лаборатории FortiGuard Labs решили проанализировать печально известного Android-трояна BankBot и отразить процесс его эволюции за последние 10 месяцев. В большинстве случаев приложение маскируется под Flash Player или какой-либо инструмент системы Android. При установке требуется большое количество разрешений, это выглядят очень подозрительно. Более того, после запуска трояну нужно еще больше разрешений.

На рисунке ниже можно ознакомиться с полным списком запрашиваемых BankBot’ом разрешений:

Анализируемая экспертами версия BankBot имеет относительно низкий процент обнаружения – всего 15-20 детектов на VirusTotal. Это несмотря на то, что он не использует обфускацию, чтобы скрыть строки или функциональные возможности.

После установки приложение требует привилегий администратора. В большинстве случаев этот запрос сопровождается объяснением на турецком языке, что наталкивает на мысль о том, что именно Турция является атакуемой этим трояном страной.

После получения прав администратора, вредоносное приложение скрывается, удаляя свой значок. Затем он отправляет информацию об устройстве на командный сервер, среди нее IMEI, контакты и SMS-сообщения (отправленные и полученные).

После этого троян проверяет, установлены ли на устройстве какие-либо приложения турецких финансовых учреждений. Если таковые обнаруживаются, то вредонос загружает фишинговую страницу, похожую на легитимный аналог финансового учреждения.

Фактически, код этого образца очень похож на код, обанруженный в декабре 2016 года, с небольшим количеством изменений. Двумя самыми большими и очевидными отличиями являются: во-первых, метод инъекций, во-вторых, проверка всех исходящих вызовов, в ходе которой идет сравнение с жестко запрограммированным в коде списком номеров.

После поиска этих номеров в интернете, экспертам удалось выяснить, что они принадлежат технической поддержке турецких финансовых учреждений. Другими словами, если пользователь попытается позвонить на один из этих номеров, BankBot сразу прервет вызов.

Минтранс готов расчистить дорогу настоящим пухососам

Мем про московских роботов, засасывающих тополиный пух, внезапно добрался до федерального министерства. Глава Минтранса Андрей Никитин заявил, что ведомство готово обеспечить нормативное сопровождение для создания пухососов, если такая техника заинтересует коммунальные службы.

«Если они будут нужны нашим коммунальщикам, мы обеспечим всё необходимое нормативное сопровождение и нужные решения», — сообщил Никитин.

Впрочем, искать будущего производителя пока рано. Реальных машин под названием пухосос не существует, серийное производство никто не запускал, а Москва не закупала флот синих уборочных роверов.

История началась летом с вирусного видео, на котором небольшие беспилотники якобы собирали тополиный пух на столичных улицах. Ролик создало агентство Out Digital, причём ещё два года назад. Публикацию придержали до подходящего пухового сезона, а затем интернет сделал всё остальное.

Сначала роверы попали в новостные каналы как реальная городская разработка, затем собрали миллионы просмотров, а эксперты даже принялись считать стоимость проекта. Департамент ЖКХ Москвы подыграл шутке и представил целую линейку помощников: Засосёра, Мусорожора и Газонюха.

Окончательно мем вышел из-под контроля после того, как «Грамота.ру» разобрала новое слово, а теперь возможность появления техники прокомментировал и министр.

RSS: Новости на портале Anti-Malware.ru