



Версия CCleaner была заражена вредоносом Floxif в течение месяца

Версия CCleaner была заражена вредоносом Floxif в течение месяца

Версия CCleaner была заражена вредоносом Floxif в течение месяца

Версия 5.33 приложения CCleaner, предлагаемая для загрузки с 15 августа по 12 сентября, была заражена вредоносной программой Floxif. Об этом говорится в свежем отчете, опубликованном Cisco Talos.

Floxif представляет собой вредоносный загрузчик, который собирает информацию о зараженных системах и отправляет ее в командный центр. У этого вредоноса также имеется возможность загружать и запускать другие файлы.

Floxif собирает следующую информацию: имя компьютера, список установленных программ, список запущенных процессов, MAC-адреса для первых трех сетевых интерфейсов и уникальные идентификаторы. Исследователи отметили, что зловред работает только на 32-битных системах. Кроме того, вредоносная программа завершает выполнение, если пользователь не работает под учетной записью администратора.

Cisco Talos обнаружила этот экземпляр Floxif во время бета-тестирования новой технологии обнаружения эксплойтов. Эксперты считают, что злоумышленники могли использовать свой цифровой сертификат для замены легитимного приложения CCleaner на содержащее вредоносную программу.

Остается неясным, взломали ли киберпреступники системы Avast или же вредоносный код был добавлен «инсайдером, имеющим доступ к средам разработки».

Напомним, что Avast купил Piriform, компанию-разработчика CCleaner, в июле этого года, за месяц до выхода CCleaner 5.33.

13 сентября Piriform выпустила версию CCleaner 5.34 и CCleaner Cloud 1.07.3191, которые не содержат вредоносный код.

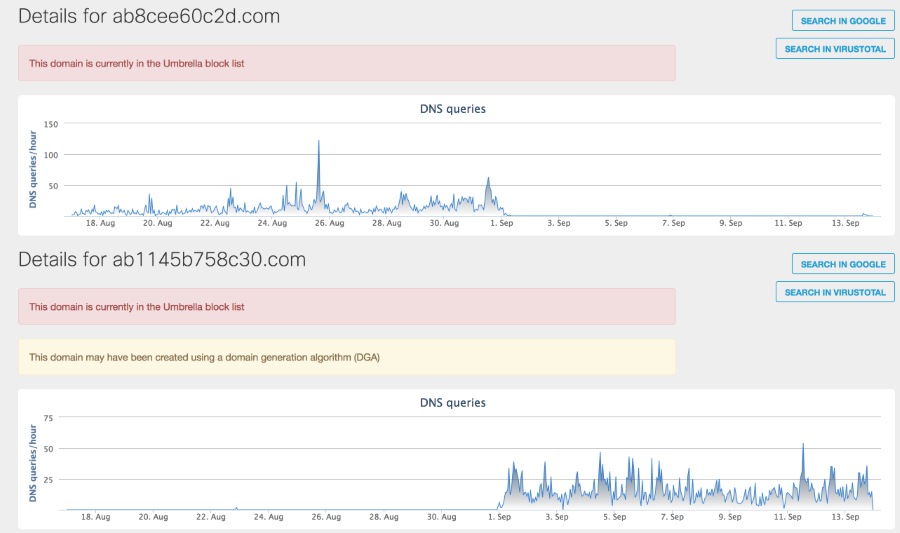
Floxif использовал случайно сгенерированные имена доменов командного центра каждый месяц. Запросы DNS вредоноса, сделанные в августе и сентябре, показывают, что были заражены сотни, если не тысячи пользователей.

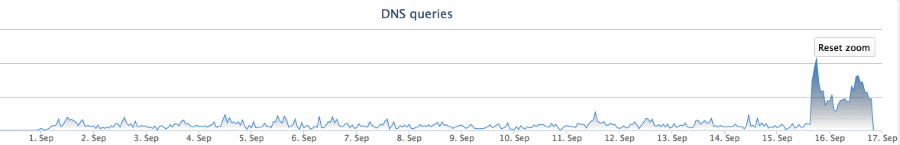
После того, как Cisco Talos сообщила Avast о скомпрометированной версии CCleaner, и компания поспособствовала уничтожению командного центра, исследователи увидели, что зараженные машины посылают DNS-запросы на резервный домен.

«Обновление CCleaner до версии 5.34 не устраняет проблему, так как вредоносная программа все равно остается в системе» - говорится в отчете Cisco Talos.

Также в этом отчете содержатся технические подробности о работе Floxif.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru