



Новый вредонос-вымогатель просит денег не создавая угрозу для файлов

Новый вредонос-вымогатель просит денег не создавая угрозу для файлов

Новый вредонос-вымогатель просит денег не создавая угрозу для файлов

ESET предупреждает о росте активности вредоносной программы, имитирующей поведение «классических» вымогателей. MSIL/Hoax.Fake.Filecoder требует выкуп за расшифровку файлов, хотя на самом деле не поддерживает функцию шифрования. 

MSIL/Hoax.Fake.Filecoder распространяется по стандартной для большинства шифраторов схеме – в электронной почте с вредоносным вложением или ссылкой. В качестве документа-приманки, запускающего загрузку вредоносной программы, выступают «исковые заявления», «кредитные договора», «неоплаченные счета» и пр.

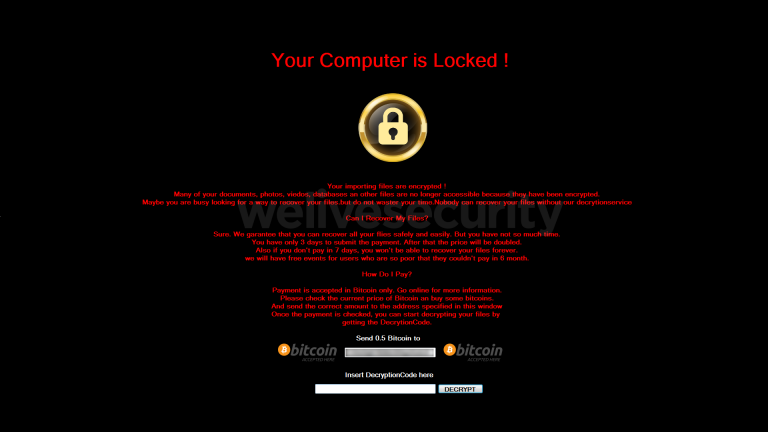
Далее лжевымогатель выводит на экран зараженного компьютера требование выкупа. Сообщение закрывает рабочий стол, блокируя доступ пользователя к файлам, папкам и приложениям.

Авторы сообщения утверждают, что все важные документы, фото и видеоматериалы, базы данных и другие ценные файлы заблокированы. Пользователю предлагается внести выкуп в размере 0,5 биткоина в течение трех дней. Через три дня сумма выкупа удваивается, через семь – расшифровать файлы будет невозможно. 


MSIL/Hoax.Fake.Filecoder убедительно копирует поведение шифратора. Тем не менее, вредоносная программа не способна зашифровать данные – в ее коде не предусмотрена возможность поиска целевых файлов и отсутствует реализация какого-либо алгоритма шифрования. Более того, избавиться от требования выкупа на экране позволит простая перезагрузка компьютера. 

Операторы лжешифратора рассчитывают исключительно на методы социальной инженерии, а также общественный резонанс от недавних атак шифраторов. ESET рекомендует игнорировать спам-рассылки, не открывать вложения и не переходить по ссылкам из подозрительных писем, а также защитить компьютер комплексным антивирусным ПО. 

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru