



Новый вредонос-вымогатель просит денег не создавая угрозу для файлов

Новый вредонос-вымогатель просит денег не создавая угрозу для файлов

Новый вредонос-вымогатель просит денег не создавая угрозу для файлов

ESET предупреждает о росте активности вредоносной программы, имитирующей поведение «классических» вымогателей. MSIL/Hoax.Fake.Filecoder требует выкуп за расшифровку файлов, хотя на самом деле не поддерживает функцию шифрования. 

MSIL/Hoax.Fake.Filecoder распространяется по стандартной для большинства шифраторов схеме – в электронной почте с вредоносным вложением или ссылкой. В качестве документа-приманки, запускающего загрузку вредоносной программы, выступают «исковые заявления», «кредитные договора», «неоплаченные счета» и пр.

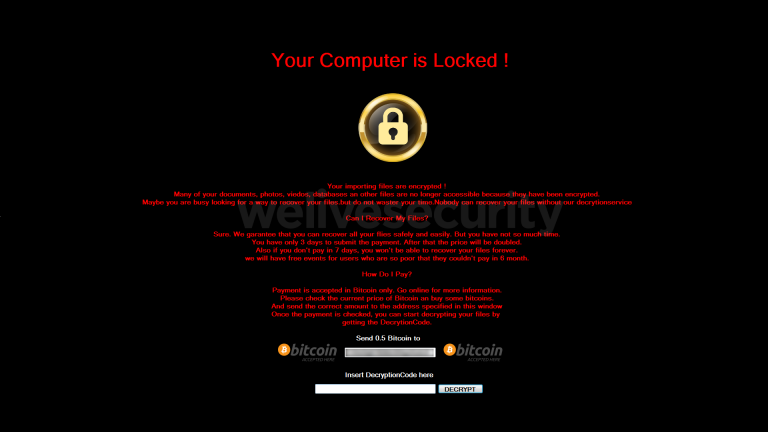
Далее лжевымогатель выводит на экран зараженного компьютера требование выкупа. Сообщение закрывает рабочий стол, блокируя доступ пользователя к файлам, папкам и приложениям.

Авторы сообщения утверждают, что все важные документы, фото и видеоматериалы, базы данных и другие ценные файлы заблокированы. Пользователю предлагается внести выкуп в размере 0,5 биткоина в течение трех дней. Через три дня сумма выкупа удваивается, через семь – расшифровать файлы будет невозможно. 


MSIL/Hoax.Fake.Filecoder убедительно копирует поведение шифратора. Тем не менее, вредоносная программа не способна зашифровать данные – в ее коде не предусмотрена возможность поиска целевых файлов и отсутствует реализация какого-либо алгоритма шифрования. Более того, избавиться от требования выкупа на экране позволит простая перезагрузка компьютера. 

Операторы лжешифратора рассчитывают исключительно на методы социальной инженерии, а также общественный резонанс от недавних атак шифраторов. ESET рекомендует игнорировать спам-рассылки, не открывать вложения и не переходить по ссылкам из подозрительных писем, а также защитить компьютер комплексным антивирусным ПО. 

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru