



Новая атака на Android-устройства использует всплывающие уведомления

Новая атака на Android-устройства использует всплывающие уведомления

Новая атака на Android-устройства использует всплывающие уведомления

Начиная с версии 1.6 в Android появился «сервис специальных возможностей» (Accessibility Service). В первую очередь он был создан для людей с ограниченными возможностями, однако очень полюбился злоумышленникам, которые задействуют Accessibility Service в работе Android-малвари и с его помощью перехватывают управление устройством.

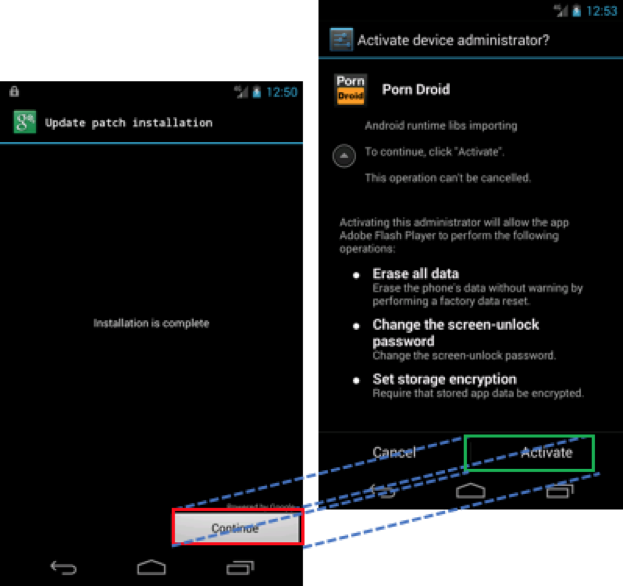
Как правило, вредоносное приложение рассчитывает на банальную невнимательность пользователя, прямо во время установки запрашивая разрешение на использование функции Draw on top. Если приложение получит данное разрешение, оно сможет выводить на экран раздражающие всплывающие сообщения, навязчиво запрашивая у жертвы подтверждения каких-либо действий. Однако функция Draw on top будет использована для наложения фальшивого сообщения поверх вредоносного контента, как показано на примере ниже. Так, соглашаясь на установку обновления, на самом деле жертва даст согласие на загрузку вредоноса или предоставит малвари прав администратора, пишет xakep.ru.


Данная техника известна уже несколько лет, но детально изучить и описать ее решились только весной 2017 года.Тогда специалисты Калифорнийского университета в Санта-Барбаре и Технологического института Джорджии дали этой проблеме красивое название Cloak & Dagger («Плащ и кинжал»). Кстати, недавно мы писали о создании PoC-эксплоита для этой проблемы.

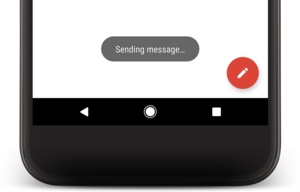
Специалисты компании Palo Alto Networks представили новый доклад, на который их вдохновил именно «Плащ и кинжал». Эксперты создали концепт новой атаки, которая основывается на эксплуатации всплывающие уведомлений (Toast messages). Обычно такие сообщения «живут» совсем недолго и появляются внизу экрана устройства. Эти быстро исчезающие уведомления используются многими приложениями, к примеру, Gmail подтверждает таким способом отправку писем.


Исследователи Palo Alto Networks уверены, что всплывающие уведомления тоже можно использовать для атак типа «Плащ и кинжал». Дело в том, что уведомления появляются поверх окон любых приложений, и для этого даже не придется задействовать Draw on top. По сути, атакующему просто нужно убедить жертву установить на устройство вредоносное приложение. Затем злоумышленники могут запросить правда администратора или доступ к Accessibility service, но эти запросы будут подаваться жертве как кастомные всплывающие уведомления (за которыми на самом деле будут скрываться кнопка). Специалисты отмечают, что появление уведомлений можно зациклить, то есть маскировка может держаться столько, сколько потребуется.

«Для использования Toast-атаки требуется гораздо меньше различных действий со стороны пользователя, к тому же она будет работать и для приложений загруженных не из Google Play», — предупреждают аналитики Palo Alto Networks.

По данным исследователей, перед такими атакам уязвимы все версии Android, за исключением новейшей Android 8.0 (Oreo). Эксперты сообщили разработчикам Google о проблеме еще в мае 2017 года, после чего приложения, использующие всплывающие уведомления, обязали запрашивать разрешение на эксплуатацию Draw on top. Уязвимость получила идентификатор CVE-2017-0752 и была официально устранена в этом месяце.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru