



Хакерам удалось расшифровать 320 миллионов захэшированных паролей

Хакерам удалось расшифровать 320 миллионов захэшированных паролей

Хакерам удалось расшифровать 320 миллионов захэшированных паролей

Группа хакеров CynoSure Prime смогла расшифровать огромное количество хэшированных данных. Если быть точными, киберпреступникам удалось расшифровать 320 миллионов хэшей, опубликованных австралийским исследователем Троем Хантом (Troy Hunt).

Напомним, что два года назад CynoSure Prime осуществили похожую операцию, тогда были слиты 11 миллионов паролей Ashley Madison, однако это просто цветочки в сравнении с нынешним масштабом.

Опубликованная Хантом база данных хэшей включала в себя различные утекшие ранее данные. Таким образом в общей сложности насчитывалось 15 алгоритмов хэширования, большинство из них использовало SHA-1.

Но проблема заключается в слабости SHA-1, использовав инструмент MDXfind, хакеры смогли определить, какие алгоритмы использовались и их общее количество.

Хант признал наличие ошибки, так как изначально опубликовывал лишь хэши паролей в исследовательских целях, однако оказалось, что просочились также и имена. Также эксперт отметил, что данные хранятся в двух файлах, которые может найти любой пользователь, потратив две минуты.

Данный инцидент показывает, что когда речь идет о расшифровке хэшей, то для этого подойдут доступные инструменты - запуск MDXfind и Hashcat на четырехъядерном процессоре Intel Core i7-6700K с четырьмя графическими процессорами GeForce GTX 1080 и 64 ГБ памяти может легко справиться с этим.

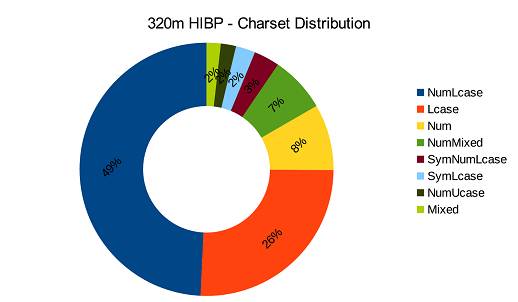
Данные на картинке ниже отображают, какие типы паролей используются чаще всего.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru