



Хакерам удалось расшифровать 320 миллионов захэшированных паролей

Хакерам удалось расшифровать 320 миллионов захэшированных паролей

Хакерам удалось расшифровать 320 миллионов захэшированных паролей

Группа хакеров CynoSure Prime смогла расшифровать огромное количество хэшированных данных. Если быть точными, киберпреступникам удалось расшифровать 320 миллионов хэшей, опубликованных австралийским исследователем Троем Хантом (Troy Hunt).

Напомним, что два года назад CynoSure Prime осуществили похожую операцию, тогда были слиты 11 миллионов паролей Ashley Madison, однако это просто цветочки в сравнении с нынешним масштабом.

Опубликованная Хантом база данных хэшей включала в себя различные утекшие ранее данные. Таким образом в общей сложности насчитывалось 15 алгоритмов хэширования, большинство из них использовало SHA-1.

Но проблема заключается в слабости SHA-1, использовав инструмент MDXfind, хакеры смогли определить, какие алгоритмы использовались и их общее количество.

Хант признал наличие ошибки, так как изначально опубликовывал лишь хэши паролей в исследовательских целях, однако оказалось, что просочились также и имена. Также эксперт отметил, что данные хранятся в двух файлах, которые может найти любой пользователь, потратив две минуты.

Данный инцидент показывает, что когда речь идет о расшифровке хэшей, то для этого подойдут доступные инструменты - запуск MDXfind и Hashcat на четырехъядерном процессоре Intel Core i7-6700K с четырьмя графическими процессорами GeForce GTX 1080 и 64 ГБ памяти может легко справиться с этим.

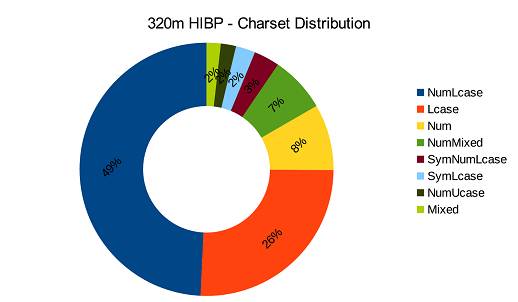
Данные на картинке ниже отображают, какие типы паролей используются чаще всего.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru