



FireEye выпустила бесплатный инструмент для анализа вредоносных программ

FireEye выпустила бесплатный инструмент для анализа вредоносных программ

FireEye выпустила бесплатный инструмент для анализа вредоносных программ

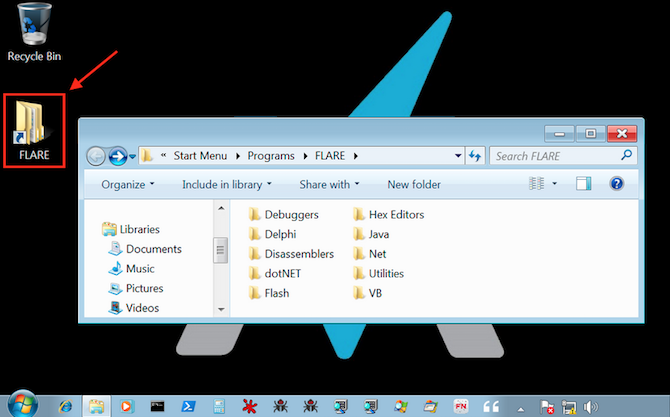
FireEye выпустила программное обеспечение, которое создает полностью настраиваемую виртуальную машину, содержащую все инструменты и настройки, необходимые для анализа вредоносных программ и других задач, связанных с кибербезопасностью.

Инструмент получил название FLARE VM, он представляет собой дистрибутив Windows, похожий на такие Linux-дистрибутивы, как Kali и REMnux. Его разработчиков является исследователь угроз в FireEye, Петер Качергинский (Peter Kacherginsky).

FLARE VM обеспечивает платформу, которая включает в себя полный набор средств безопасности, которые могут быть использованы для проведения анализа вредоносных программ, обратного инжиниринга, тестирования на проникновение и тому подобного.

Чтобы установить FLARE VM, пользователям потребуется виртуальная машина с Windows 7 или более новой версией операционной системы. Из виртуальной машины нужно будет посетить определенный URL-адрес в Internet Explorer и начать установку. Процесс занимает 30-40 минут, в зависимости от скорости соединения, и потребует несколько перезапусков системы.

По завершении установки пользователям рекомендуется сделать снимок виртуальной машины, чтобы сохранить ее чистое состояние. Также следует выставить сетевые настройки, чтобы не позволить анализируемым образцам вредоносных программ подключиться к локальной сети или интернету.

По словам FireEye, пользователи смогут легко настроить FLARE VM, поскольку она создана с использованием системы управления пакетами Chocolatey. Следовательно, можно будет выбирать инструменты как из репозитория Chocolatey, так и из репозитория FLARE FireEye, который постоянно дополняется.

Также довольно легко проходит процесс обновления инструментов, включенных в FLARE VM. Запуск команды «cup all» обновит все установленные пакеты.

FireEye предоставила инструкцию по использованию и выложила исходный код на GitHub. Сообщение в блоге, опубликованное компанией, также показывает пример того, как FLARE VM можно использовать для анализа образца вредоносной программы.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru