



В сеть предположительно просочился исходный код Windows 10

В сеть предположительно просочился исходный код Windows 10

В сеть предположительно просочился исходный код Windows 10

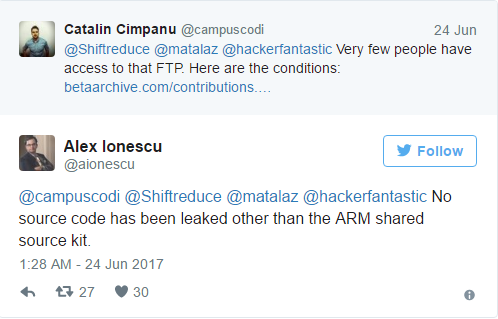
Часть исходного кода Microsoft Windows 10 на этой неделе просочилась в сеть. Она была замечена на веб-сайте энтузиастов, которые отслеживают выпуски Windows. Microsoft уже подтвердила, что этот исходный код был получен благодаря ее механизму для распространения исходного кода программ Shared Source Initiative. Предположительно, он был доступен для OEM-производителей.

Код был размещен на вышеупомянутом сайте Beta Archive, скачать его можно по бесплатному частному FTP, где также присутствуют многочисленные архивные сборки Windows.

Согласно правилам сайта, там размещаются только бета-версии, которые уже были заменены более новыми версиями, исходный код ядра размещать нельзя.

Утекший исходный код был сохранен в папке FTP под названием «Shared Source Kit», затем сайт сразу же удалил его, узнав, что он может содержать конфиденциальные данные. В частности, код был удален сразу после сообщений The Register и протестированном исходном коде.

«Мы приняли решение удалить папку с FTP-сервера вместе с содержимым. Оно не будет доступно до тех пор, пока мы не проведем анализ и не убедимся, что содержимое соответствует правилам сайта» - объяснил администратор сайт Beta Archive, Энди.

Администратор также уточнил, что папка имела размер 1,2 ГБ и содержала «12 релизов, каждая из которых весил 100 МБ», следовательно, The Register ошиблись, когда говорили о размере в 32 ТБ. Также Энди отметил, что исходя из размеров, код ядра не мог там содержаться.

По-видимому, Microsoft уже проанализировала содержимое указанной папки и определила, что она содержит «часть исходного кода из Shared Source Initiative». Это означает, что код уже был доступен клиентам.

В статье The Register также говорится о сверхсекретных сборках Windows 10 и Windows Server 2016, «ни одна из которых не была выпущена публично». Но присутствующие на сайте бета-версии Windows уже заменены более новыми сборками, они не являются частью одной большой утечки.

Однако стоит отметить тот факт, что большое количество сборок было добавлено 24 марта 2017 года, это может быть связано с недавним арестом двух британцев за несанкционированное проникновение в сети, принадлежащие Microsoft.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru