


Security Vision вошла в число лидеров международного рейтинга систем SOAR

Security Vision вошла в число лидеров международного рейтинга систем SOAR

Security Vision вошла в число лидеров международного рейтинга систем SOAR

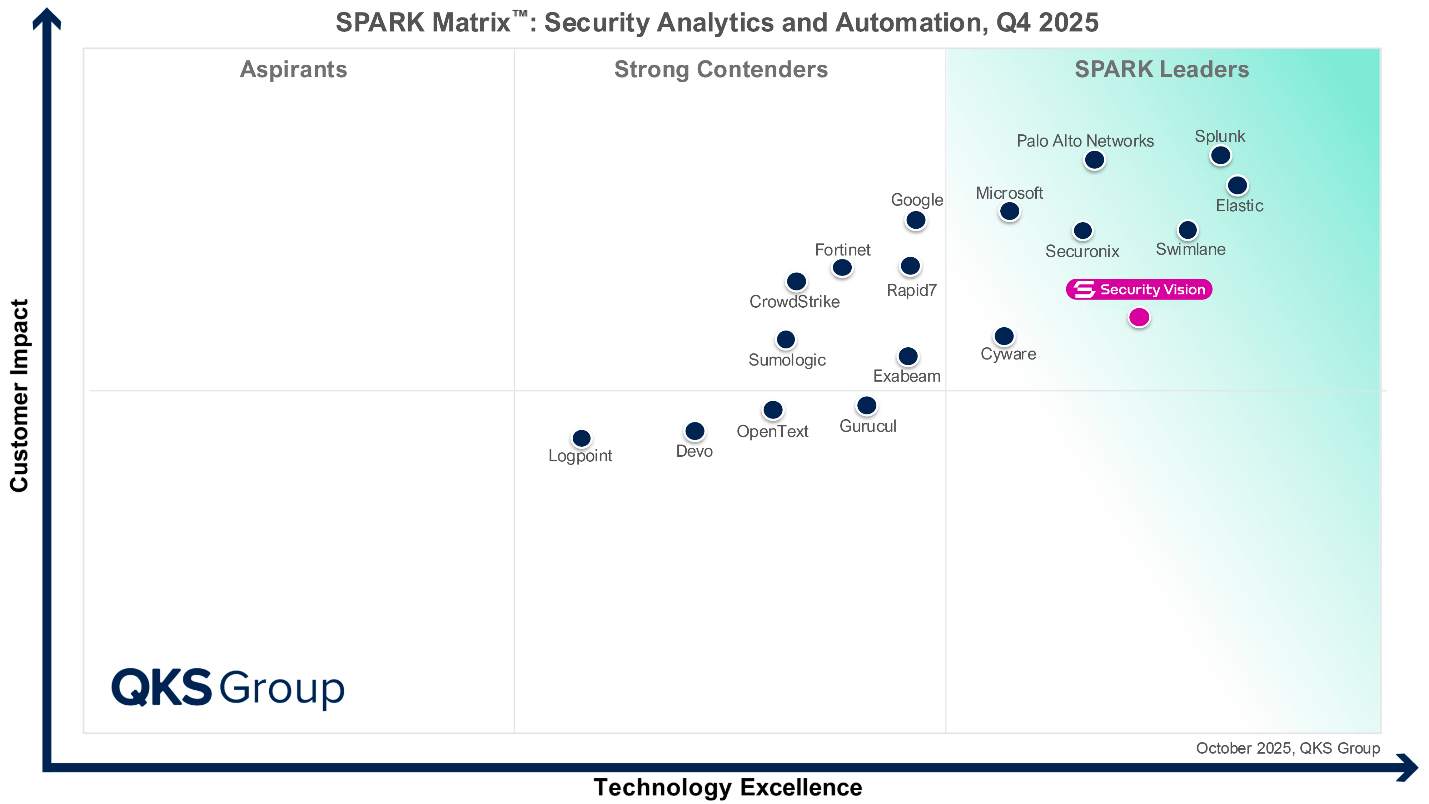
Security Vision вошла в число лидеров в новом отчёте SPARK Matrix™ 2025: Security Analytics and Automation, который подготовила аналитическая компания QKS Group. В рейтинге, посвящённом системам SOAR, российская платформа заняла 7-е место по показателю Customer Impact и 4-е — по Technology Excellence.

Это уже не первое попадание компании в международные рейтинги за последнее время: ранее Security Vision вошла в топ-10 в исследовании по направлению Exposure Management.

В отчёте QKS среди сильных сторон платформы отдельно отмечены инструменты Low code / No code. По оценке аналитиков, они позволяют специалистам по ИБ самостоятельно настраивать и менять процессы реагирования на инциденты без программирования. Это упрощает адаптацию к новым угрозам и требованиям compliance, а для крупных компаний и MSSP снижает издержки на внедрение и доработку автоматизации.

Ещё один плюс — широкие возможности интеграции. В QKS считают, что платформа может выступать «центральным узлом» в сложных ИТ- и ОТ-средах, объединяя разрозненные инструменты и расширяя автоматизацию в гетерогенной инфраструктуре.


Также аналитики обратили внимание на архитектуру решения. В отчёте говорится, что Security Vision объединяет в одной платформе SOAR, анализ угроз, UEBA, управление уязвимостями и активами, а также инструменты GRC. Возможности реагирования выходят за рамки классических сценариев автоматизации и включают корреляцию событий, учёт контекста активов и аналитику уязвимостей — то есть полный цикл работы с инцидентом, от обнаружения до устранения последствий. Отдельно подчёркивается интеграция с нормативными требованиями CERT и инструменты управления рисками и непрерывностью бизнеса.

При этом в отчёте отмечено, что развитие глобальной экосистемы и облачной составляющей продолжается, однако глубина автоматизации и единая модель SecOps уже сейчас обеспечивают платформе устойчивые позиции.

«Результаты SPARK Matrix™ 2025 подтверждают, что Security Vision успешно конкурирует с крупнейшими мировыми вендорами. Архитектура нашей платформы позволяет организациям по всему миру не просто реагировать на инциденты, а опережать их. Высокая позиция в рейтинге - это признание эффективности нашего подхода к автоматизации и глубокой интеграции в сложные гетерогенные среды», - сказал Роман Душков, директор по международному развитию Security Vision.

Таким образом, российский разработчик укрепляет позиции не только на внутреннем, но и на международном рынке решений для автоматизации и аналитики в сфере кибербезопасности.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru