Крупнейший российский разработчик и дистрибутор ПО - «1С» - отчитался о росте продаж антивирусов и другого защитного ПО в 2009 г. Правда, речь идет о рублевых ценах. Крупнейший вендор антивирусов - «Лаборатория Касперского» - в свою очередь, говорит об умеренном росте в долларах и более оптимистичном - в рублях.
В своем отчете за 11 месяцев продаж 2009 г. компания «1С» (на долю которой, по собственным оценкам, приходится чуть менее 14% всех продаж на софтверном рынке РФ) отметила рост продаж антивирусов и защитных программ с января по ноябрь 2009 г. - на 16% в рублевом выражении (по сравнению с аналогичным периодом 2008 г.). В рамках своего направления дистрибуции - крупнейшего по доле выручки - «1С» реализует через партнеров продукты «Лаборатории Касперского», Eset, «Доктор Веб», Symantec, Panda, Aladdin. Agnitum, «ДиалогНауки» и SmartLine.
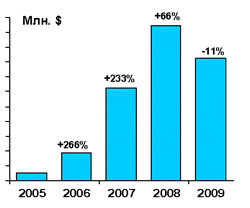
При этом в долларах снижение продаж составило 9%, а по всего итогам 2009 г., как ожидают в «1С», достигнет 11%. Что касается направления дистрибуции «1С» в целом, то здесь спад по итогам года составит в долларах 31%. При этом, по мнению руководства «1С», компания продемонстрировала результаты лучше рынка в целом.
Кроме устойчивого интереса к средствам защиты, по словам директора «1С» Бориса Нуралиева, рынку важна возможность ежегодно докупать обновления как баз, так и самого продукта. В «1С» постоянный спрос на средства защиты объясняют постоянным совершенствованием угроз.
«Как говорили два британских политика Дизраэли и Лабушер, существует ложь, проклятая ложь... и статистика, - комментирует названные цифры Алексей Лукацкий, менеджер по развитию бизнеса Cisco. - В данном случае мы сталкиваемся с тем же самым. Цифры «1С» лишний раз показывают, как сложно считать российский рынок информационной безопасности, и как просто, манипулируя цифрами (не применительно к компании «1С«) манипулировать сознанием неспециалистов. Мы видим, что в одной валюте компания наблюдает рост и, в условиях кризиса, неплохой. В другой валюте наблюдается неприятный спад. Если можно было бы выбрать третью валюту, спад/рост мог быть еще более заметным. Приятно, что «1С» не остановилась только на одной валюте, а показала свои финансовые показатели с разных сторон. Это говорит о ее открытости. Желаю, чтобы и другие компании рынка ИБ свои годовые показатели озвучивали таким же образом«. Учитывая, что у многих компаний прайс-лист на продукцию зафиксирован в долларах, такая прозрачность позволит понять реальное состояние отечественного рынка безопасности, а не мнимый рост в национальной валюте, скачкам которой могут позавидовать многие профессиональные жокеи, отмечает Алексей Лукацкий.
Продажи ПО для обеспечения безопасности: направление дистрибуции "1С"
В «Лаборатории Касперского» (чей антивирус, по оценке "Комкон", занимает в России 40% рынка домашних ПК, и 35% - по оценкам "Ромир") также отмечают, что падение курса рубля в этом году внесло коррективы в планы продаж. «Тем не менее, даже в долларовом исчислении можно говорить об умеренном росте по отношению к продажам прошлого года, - говорит Сергей Пиккат-Ордынский, руководитель отдела розничных продаж «ЛК». - Тогда как при переводе в рубли картина выглядит еще более оптимистично. Учитывая, что рублевые цены на наши продукты практически не менялись, можно говорить о существенном увеличении клиентской базы компании. И если сложить эти данные с цифрами, полученными от «1С», уместно прогнозировать увеличение доли «Лаборатории Касперского» на российском рынке антивирусов по итогам этого года».
Чтобы к партнерам «1С» обращались не только за разработками самой компании, но и за любым другим - в том числе, антивирусным и защитным ПО, - был запущен маркетинговый проект «1Софт», некий аналог франчайзинга. По словам Нуралиева, в рамках «1Софт» «1С» объединила подмножество своих партнеров, «готовое серьезно торговать софтом». Эти партнеры служат клиентской базой для дистрибьюторов-представителей «1С». Уже размещены ссылки на представителей «1Софт» на сайтах вендоров: «Доктор Веб», Aladdin, «Лаборатории Касперского», Panda.
У «1С» также есть совместные издательские проекты с разработчиками решений инфобезопасности: под маркой «1С:Дистрибьюция» вышла новая линейка продуктов для резервного копирования и восстановления систем и данных Acronis Backup & Recovery 10. Под тем же брендом издаются также решения от «Лаборатории Касперского», Aladdin, Entensys, Panda Security, Paragon Software, Infowatch, Oxygen Software, SmartLine, StarForce.