


Реклама на Yahoo снова заражена

Реклама на Yahoo снова заражена

Специалисты по безопасности из компании Malwarebytes обнаружили, что рекламная сеть Yahoo вновь подверглась заражению и атаке. Хакерам удалось оставаться незамеченными в течение недели и это достаточно долгий срок, учитывая 6,9 млрд посетителей, привлекаемых Yahoo ежемесячно.

Атака продолжалась с 28 июля по 3 августа. Так как главную страницу Yahoo ежемесячно посещает без малого семь миллиардов человек, за неделю могли пострадать миллионы пользователей.
Эксперт Malwarebytes Джером Сегура (Jerome Segura) рассказал, что жертвы атаки подверглись заражению вымогательским софтом через Angler Exploit Kit. Сегура также отметил, что возможно заражение банковскими троянами и другой малварью.

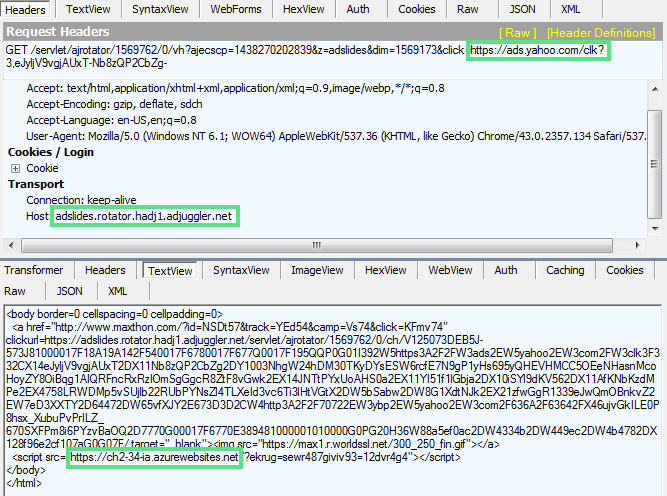
Для проникновения в рекламную сеть Yahoo хакеры использовали уязвимость в Adobe Flash, внедряя вредоносный код в рекламные баннеры. Атакующие использовали сайты Microsoft Azure для перенаправления жертв на Angler Exploit Kit.


Компания Yahoo, которую специалисты Malwarebytes проинформировали об атаке сразу, после ее обнаружения, приняла меры быстро. На момент написания данного текста, реклама уже безопасна, и угрозы подхватить трояна, просто зайдя на yahoo.com, нет.

«Yahoo серьезно следит за тем, чтобы опыт наших рекламодателей и пользователей  был безопасным и надежным. Как только мы узнали о проблеме, наша команда сразу же приняла меры и продолжит дальнейшее расследование инцидента», — сообщили официальные представители компании.

Это не первый случай, когда рекламная сеть Yahoo оказывается заражена. Зимой 2014 года хакеры, используя iframe, заставили компьютеры миллионов пользователей майнить биткоины. Тогда атака оставалась незамеченной в течение четырех дней.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru