
Метод идентификации пользователей на сайте по манере ввода с клавиатуры

Разработан новый способ идентификации на сайте по манере ввода с клавиатуры

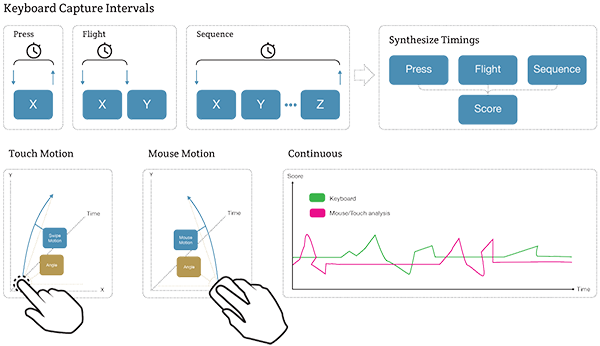
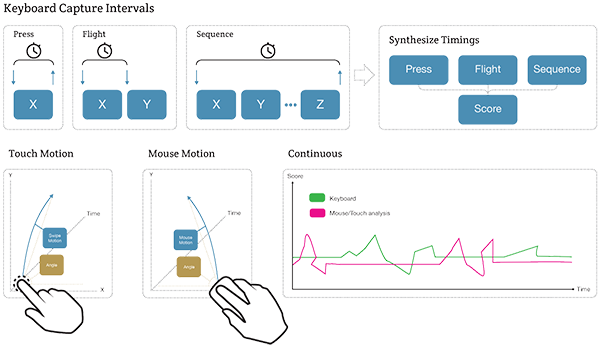
Пир Торшейм (Per Thorsheim), организатор конференции PasswordsCon, и Пол Мур (Paul Moore), эксперт по безопасности из компании Urity Group, разработали метод идентификации пользователей браузера на основе выделения уникальных особенностей ввода с клавиатуры, анализируемых JavaScript-кодом на сайте.

Для демонстрации метода подготовлена специальная страница, определяющая пользователя по клавиатурному вводу даже при использовании Tor Browser. Для защиты от подобной идентификации разработано расширение для браузера Chrome, нормализующее параметры ввода через выравнивание задержек, что мешает выявлению одного и того же пользователя из набора имеющихся сеансов, пишет opennet.ru.

С практической стороны представленный метод позволяет сопоставить реального пользователя, за которым установлено наблюдение, с активностью обезличенных пользователей, пользующихся сетью Tor для доступа к определённому сайту. Метод также может применяться рекамными сетями для идентификации пользователей на сайтах на основе накопленной базы отпечатков ввода. В качестве критериев уникальности используется длительность нажатия на клавиши и паузы между нажатиями. При использовании тестового сайта после примерно 10 минут "обучения" системы, она достаточно точно выявляет активность выбранного пользователя среди других пользователей сайта.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru