


В национальной ОС Северной Кореи обнаружен таинственный бэкдор

В национальной ОС Северной Кореи обнаружен таинственный бэкдор

Национальная операционная система Северной Кореи Red Star OS содержит скрытую функцию, которая может использоваться для отслеживания перемещения различных типов документов, сообщает редакция сайта Insinuator.net.

Как пишет ресурс, в процессе тестирования платформы Red Star OS было обнаружено, что система скрытно добавляет к файлам различного типа некую информацию. Это можно заметить по тому факту, что сумма MD5 файла меняется.

«Водяной знак» во всех файлах

Red Star OS добавляет информацию в файлы документов, изображений и аудиозаписей. Известно, что для того, чтобы информация была добавлена к файлу, его вовсе необязательно редактировать или даже открывать. Достаточно, чтобы система имела к нему доступ. Обозреватели Insinuator.net провели эксперимент — они записали файл формата DOCX на флешку и подключили ее к компьютеру на базе Red Star OS. Система тут же скрытно добавила к нему информацию, как только накопитель был опознан, пишет cnews.ru.

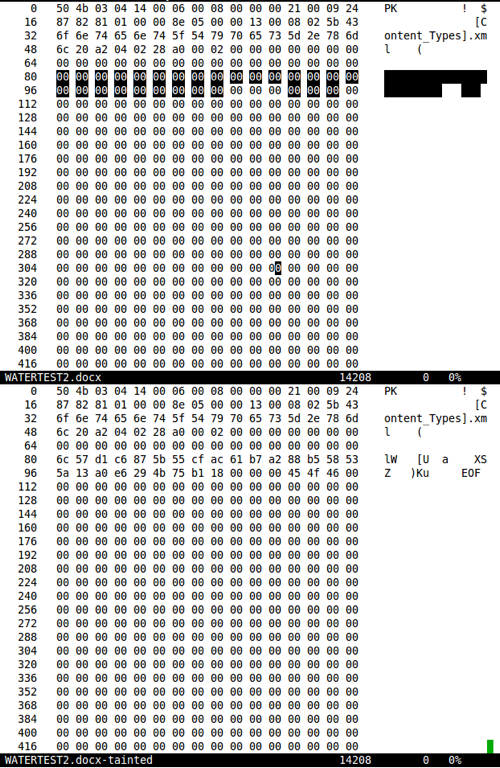
Специалисты сравнили файлы, открыв их в текстовом редакторе, поддерживающим шестнадцатеричный режим отображения. Если в исходном файле в его начали содержались нули, то в измененном файле в этих нулях появился «мусор» — набор, на первый взгляд, произвольных символов, оканчивающихся сочетанием «EOF».

По мнению Insinuator.net, этот «мусор» — или, как выразились обозреватели, «водяной знак» — позволяет отслеживать перемещение файлов с одного компьютера на другой. Например, правообладатель документа может выяснить, кто пользовался его файлом. Но функция может быть использована и для слежки, отмечает издание.


Вид исходного (вверху) и измененного файлов (внизу) при добавлении «водяного знака» системой Red Star OS


Назначение функции

«Подводя итог, можно сказать, что создание и использование медиафайлов и документов в Red Star OS может привести вас к проблемам, если вы живете в Северной Корее. Не тешьте себя иллюзиями, что доступ к вашим файлам надежно защищен, и никто не может отследить, откуда эти файлы взялись», — резюмировали обозреватели.

Red Star OS

Red Star OS — национальная компьютерная операционная система Северной Кореи, разрабатываемая государственным Корейским компьютерным центром с 2002 г. для замены Windows. Среди частных пользователей в Северной Корее она не очень популярна, в основном она используется в автоматизации и контрактных проектах.

Red Star OS основана на ядре Linux и использует среду рабочего стола KDE 3. Операционная система обладает встроенным браузером под названием Naenara, представляющим собой модифицированную версию Mozilla Firefox, и рядом предустановленных приложений, таких как Wine для запуска программ, написанных для Microsoft Windows 3.1. Актуальная версия Red Star OS — третья. Интерфейс в ней напоминает Apple OS X. Первые две версии были похожи на Windows XP.

В январе 2015 г. в третьей версии Red Star OS была обнаружена критическая уязвимость, позволяющая преодолеть защиту и получить права администратора в системе при наличии физического доступа к машине.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru