


По итогам 2014 года США лидируют в рассылке нежелательной корреспонденции

По итогам 2014 года США лидируют в рассылке нежелательной корреспонденции

В 2014 году доля спама в мировом почтовом трафике, по данным «Лаборатории Касперского», снизилась и составила 66,8%, что почти на три процентных пункта меньше, чем в 2013 году. Среди стран-источников спама по-прежнему лидируют США (16,7%), за которыми с существенным отрывом следует Россия (6%).

Американские пользователи также чаще остальных сталкивались с вредоносными вложениями в нежелательной корреспонденции, а в России зарегистрировано наибольшее количество срабатываний системы «Антифишинг».

В прошлом году злоумышленники ожидаемо эксплуатировали громкие события: смерть знаменитостей, военные действия и международные спортивные мероприятия – к примеру, в связи с чемпионатом мира по футболу был зарегистрирован всплеск фишинга и спам-рассылок в Бразилии. Распространение получил ряд трюков для обхода фильтров: размещение рекламного текста в письме в графическом виде или вставка фрагментов художественных произведений и статей Википедии в конец письма – все это повышает правдоподобность сообщения для систем детектирования. Также в 2014 году спамеры стали чаще предлагать услуги по доставке рекламы посредством SMS и популярных мессенджеров (WhatsApp, Viber и прочие). Заказчиков подобных услуг ищут с помощью традиционных почтовых спам-рассылок, и количество такой рекламы тоже растет.

Среди вредоносных вложений чаще всего встречалась фишинговая html-страница с формой для ввода конфиденциальных данных, которые затем направлялись злоумышленникам. На втором месте – червь Bagle, собирающий почтовые контакты жертвы и далее рассылающий себя по ним, а за ним – троянец Redirector, перенаправляющий пользователя на мошеннический сайт. При этом наибольшая доля срабатываний почтового антивируса зарегистрирована в США (9,8%), за которыми следуют Великобритания (9,6%) и Германия (9,2%).


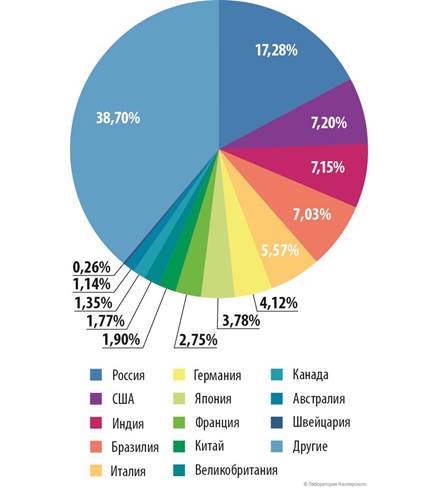
Распределение фишинговых атак по странам, 2014 год


В рейтинге наиболее часто атакуемых фишерами стран лидирует Россия (17,28%) – за год ее доля увеличилась на 6 пунктов. При этом лидер прошлого года, США (7,2%), потерял почти 24 пункта и сместился на второе место. В 42,6% таких атак мошенники прикрывались именами интернет-порталов, что отличается от ситуации в 2013-м году, когда чаще всего использовались названия социальных сетей.

«Доля спама в почте продолжает снижаться, но это не повод терять бдительность. Мы наблюдаем тенденцию уменьшения традиционных рекламных писем на фоне увеличения доли опасного мошеннического и вредоносного спама. Полагаем, что в этом году станет еще больше хорошо подделанных писем и сообщений, в которых злоумышленники будут пробовать применить новые трюки. Чтобы не попасться на них, рекомендуем установить надежное защитное решение класса Internet Security, которое оградит ваш почтовый ящик от нежелательной корреспонденции», – советует Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского».

В 2014 году доля спама в мировом почтовом трафике, по данным «Лаборатории Касперского», снизилась и составила 66,8%, что почти на три процентных пункта меньше, чем в 2013 году. Среди стран-источников спама по-прежнему лидируют США (16,7%), за которыми с существенным отрывом следует Россия (6%)." />

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru