

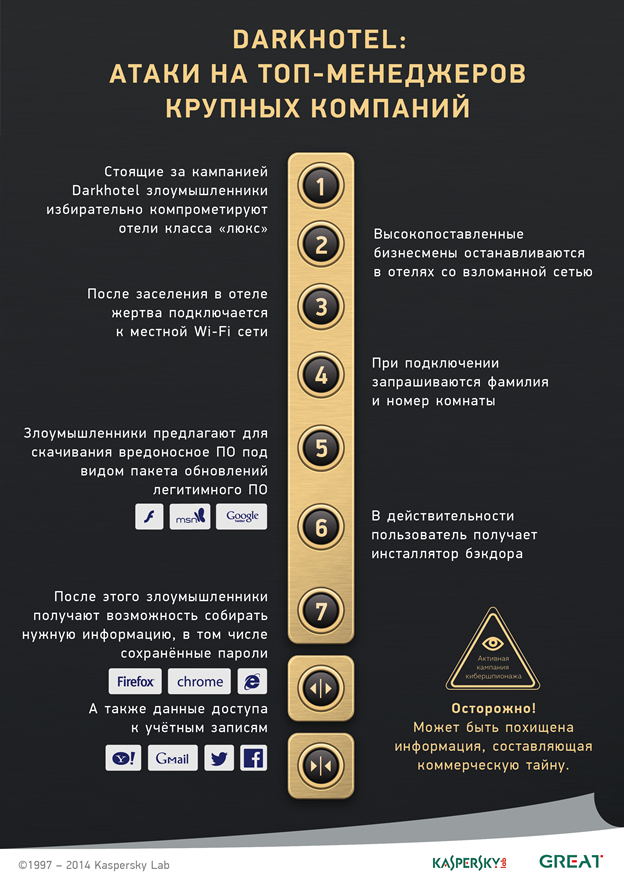

Лаборатория Касперского раскрывает кампанию кибершпионажа Darkhotel

Лаборатория Касперского раскрывает кампанию кибершпионажа Darkhotel

Лаборатория Касперского объявила о раскрытии новой кампании кибершпионажа Darkhotel. Целью злоумышленников в первую очередь стали остановившиеся в отелях премиум-класса бизнесмены и высокопоставленные лица. Кроме целевых атак применялись также методы массового заражения пользователей файлообменных сетей, из-за чего на данный момент по всему миру скомпрометированы тысячи компьютеров.

Среди жертв кампании – генеральные директора, вице-президенты, а также топ-менеджеры по продажам и маркетингу предприятий различных сфер деятельности. Киберпреступники действовали незаметно в течение как минимум 7 лет.

Владеющие корейским языком злоумышленники распространяли вредоносное ПО для слежки тремя способами: через файлообменные и P2P-сети, целевые атаки по электронной почте, а также с помощью общественных Wi-Fi-сетей в некоторых отелях Азии. Последний из перечисленных способов нацелен на высокопоставленных лиц, которые ведут бизнес и привлекают инвестиции в странах Азии, поэтому заслуживает особого внимания.

Механика такого рода атаки была тщательно продумана: после того, как жертва заселялась в отель и подключалась ко взломанной Wi-Fi-сети, указывая свою фамилию с номером комнаты, ей автоматически предлагалось скачать обновление для популярного ПО – GoogleToolbar, Adobe Flash или Windows Messenger. В действительности запуск инсталлятора приводил к установке бэкдора, который помогал киберпреступникам оценить степень своего интереса к жертве и необходимость доставки более сложных инструментов. Среди них – кейлоггер, троянец Karba, собирающий информацию о системе и установленных защитных продуктах, а также модуль, ворующий сохраненные пароли в Firefox, Chrome и Internet Explorer вкупе с данными доступа к ряду сервисов включая Twitter, Facebook и Google.


Другой вектор атаки этой же группировки предполагает рассылку целевых писем по электронной почте с вредоносными модулями. Рассылки нацелены на предприятия оборонной промышленности, а также государственный сектор и общественные организации. Последние несколько лет вложением к этим письмам служил эксплойт для уязвимостей в ПО Adobe, либо же они содержали ссылки на веб-ресурсы, эксплуатирующие неизвестные ранее уязвимости браузера Internet Explorer.

Другие способы заражения менее изощрены и таргетированы: к примеру, злоумышленники распространяют троянца через японские файлообменные ресурсы в составе архивов под видом дешифровщиков для видео-файлов, которые набирают десятки тысяч скачиваний.

«Данная атака не просто таргентирована – это точно просчитанная операция. Однако наряду с такой хирургической точностью мы наблюдаем классические почтовые рассылки и вовсе нецелевое распространение троянца через файлообменные сети – скорее всего, злоумышленники решали сразу несколько задач в рамках одной кампании, – комментирует Виталий Камлюк, ведущий антивирусный эксперт «Лаборатории Касперского». – Помимо использования надежного защитного ПО мы рекомендуем с осторожностью относиться к обновлениям ПО во время путешествий – лучше позаботиться об этом до начала поездки. Использование технологий VPN или хотя бы HTTPS-протокола при выходе в Интернет в путешествии также является необходимой мерой по защите от подобных атак»

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru