


7% утёкших учеток Roblox, Discord, Netflix содержат рабочий имейл

7% утёкших учеток Roblox, Discord, Netflix содержат рабочий имейл

7% утёкших учеток Roblox, Discord, Netflix содержат рабочий имейл

Проведенный в «Лаборатории Касперского» анализ слитых в даркнет лог-файлов стилеров (в среднем по 50 украденных учеток) показал, что 7% скомпрометированных аккаунтов Discord, Roblox, и Netflix зарегистрированы из-под корпоративной почты.

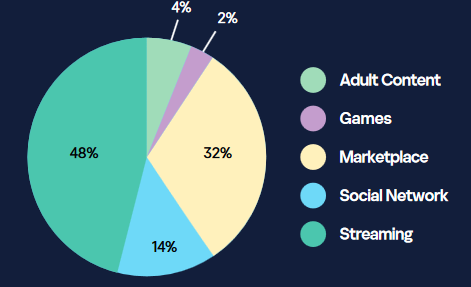
Как оказалось, рабочий имейл также часто используется для регистрации в соцсетях и на маркетплейсах. Сотрудники банков могут по неосторожности оставить его даже на стриминговом сервисе или сайте 18+.


«Использовать корпоративную почту для регистрации на внешних сервисах в личных целях — очень опасная практика, — предупреждает эксперт Kaspersky Digital Footprint Intelligence Сергей Щербель. — Во-первых, пользователь может лишиться доступа к аккаунту, если сменит работу. Во-вторых, утечка данных может создать сложности не только для него, но и для компании. Даже если пользователь устанавливает разные, но похожие пароли в нескольких сервисах, например повторяет комбинацию 2025, это увеличивает вероятность компрометации всех учётных данных, в том числе корпоративных».

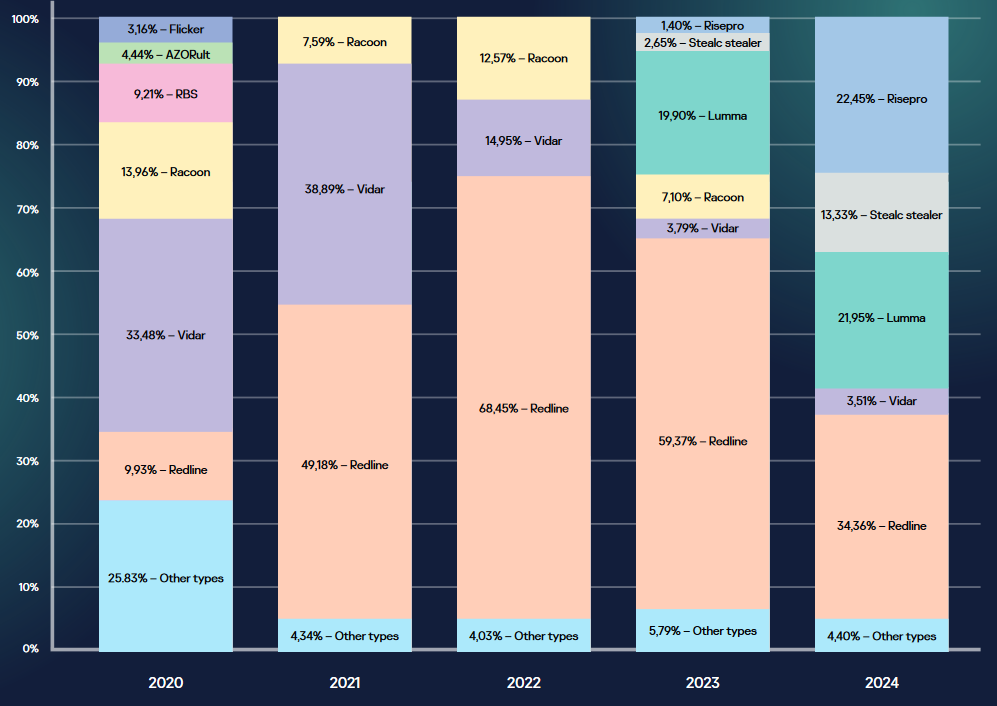
По данным ИБ-компании, в 2024 году наибольшее число заражений троянами-стилерами пришлось на долю Redline, Risepro и Lumma.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru