


7% утёкших учеток Roblox, Discord, Netflix содержат рабочий имейл

7% утёкших учеток Roblox, Discord, Netflix содержат рабочий имейл

7% утёкших учеток Roblox, Discord, Netflix содержат рабочий имейл

Проведенный в «Лаборатории Касперского» анализ слитых в даркнет лог-файлов стилеров (в среднем по 50 украденных учеток) показал, что 7% скомпрометированных аккаунтов Discord, Roblox, и Netflix зарегистрированы из-под корпоративной почты.

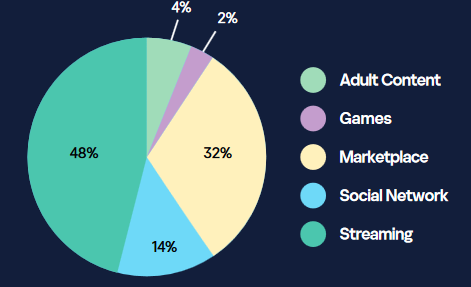
Как оказалось, рабочий имейл также часто используется для регистрации в соцсетях и на маркетплейсах. Сотрудники банков могут по неосторожности оставить его даже на стриминговом сервисе или сайте 18+.


«Использовать корпоративную почту для регистрации на внешних сервисах в личных целях — очень опасная практика, — предупреждает эксперт Kaspersky Digital Footprint Intelligence Сергей Щербель. — Во-первых, пользователь может лишиться доступа к аккаунту, если сменит работу. Во-вторых, утечка данных может создать сложности не только для него, но и для компании. Даже если пользователь устанавливает разные, но похожие пароли в нескольких сервисах, например повторяет комбинацию 2025, это увеличивает вероятность компрометации всех учётных данных, в том числе корпоративных».

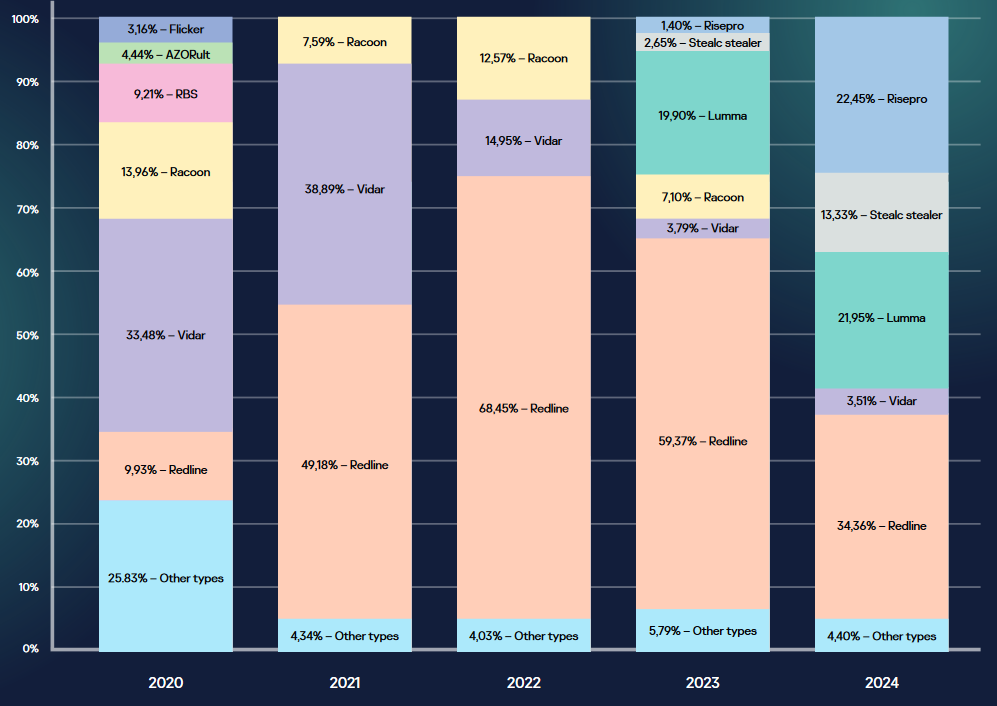
По данным ИБ-компании, в 2024 году наибольшее число заражений троянами-стилерами пришлось на долю Redline, Risepro и Lumma.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru