


Обнаружен еще один способ распространения фишинговых ссылок

Обнаружен еще один способ распространения фишинговых ссылок

На прошлой неделе специалисты «Лаборатории Касперского» столкнулись с необычным способом распространения ссылки на фишинговую страницу, предназначенную для сбора персональных данных. Приманкой в очередной раз послужила тема футбольного чемпионата, а точнее инцидент дисквалификации Луиса Альберто Суареса.

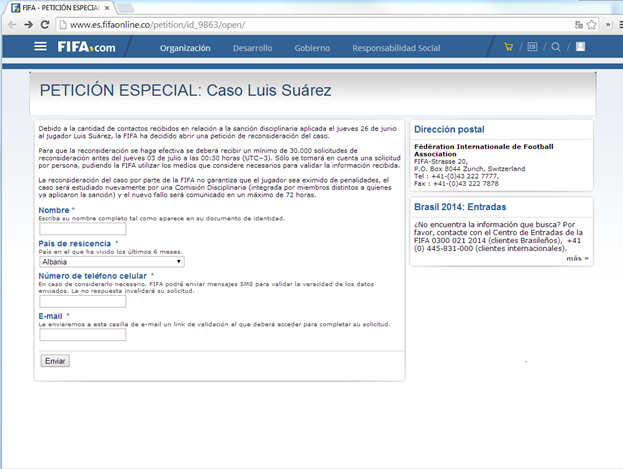
На фишинговой странице, которая имитирует сайт FIFA, пользователю предлагается подписать петицию в защиту игрока. Для этого пользователя просят указать имя, страну проживания, номер мобильного телефона и адрес электронной почты.


Поддельная страница, на которой болельщиков призывают подписать «петицию»


Полученные таким образом данные пользователей могут использоваться для рассылки спама, фишинговых писем и SMS, вредоносных вложений. Наличие электронного адреса и номера телефона пользователя позволяет злоумышленникам проводить целевые атаки с использованием банковских троянцев для компьютеров и мобильных устройств – подобная схема используется для обхода вторичной аутентификации систем онлайн-банкинга в тех случаях, когда одноразовый пароль присылается по SMS.

После заполнения формы жертве предлагалось поделиться «петицией» с друзьям в Facebook. Благодаря многим доверчивым болельщикам фишинговая ссылка всего за пару дней широко распространилась в социальной сети. Также сообщения с вредоносной ссылкой были замечены на тематических форумах – так на фишинговую страницу, по всей вероятности, попали первые пользователи.

«Порой благородные помыслы и здравый смысл несовместимы. Несмотря на то что уже многие пользователи знают, что нельзя оставлять личные данные на случайных сайтах, этим правилом они пренебрегают ради того, что считают благим делом. Чтобы не задумываться лишний раз о легитимности того или иного ресурса, мы советуем установить на компьютер и мобильные девайсы защитные решения. Например, Kaspersky Internet Security для всех устройств автоматически блокирует переходы на фишинговые страницы, и пользователю больше нет нужды держать в голове параноидальные мысли, можно расслабиться и направить все свои силы на что-то действительно полезное», – поделилась рекомендацией Надежда Демидова, контент-аналитик «Лаборатории Касперского».

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru