


Утечка параметров аутентификации через SNMP в некоторых моделях сетевых устройств

Раскрытие данных через SNMP устройств Brocade, Motorola и Ambit

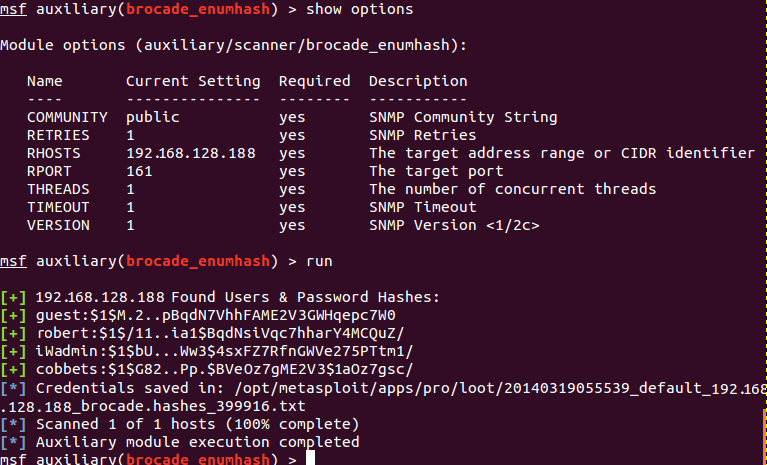
В сетевых устройствах Brocade, Motorola/Netopia и Ambit выявлена критическая уязвимость, позволяющая удалённо получить параметры аутентификации, позволяющие подключиться к устройству или обслуживаемой им сети, через общедоступный вывод сервиса SNMP (community public). Для получения таких данных как логины пользователей, хэши паролей и ключи доступа к беспроводной сети, достаточно отправить SNMP-запрос при помощи штатных утилит, таких как snmpwalk или snmpget.

Сообщается, что в настоящее время раскрыты сведения только об устройствах трёх производителей, но уязвимы и некоторые устройства других производителей, информация по которым пока не раскрывается из-за соглашения о предоставлении времени на выпуск обновлений прошивки. Сведения о других уязвимых устройствах будут опубликованы позднее, сообщает opennet.ru.

Проблемные устройства:

  • Балансировщик трафика Brocade ServerIron ADX 1016-2-PREM хранит логины и хэши паролей в публичных SNMP MIB-таблицах и выдаёт их при запросе OID 1.3.6.1.4.1.1991.1.1.2.9.2.1.1 и 1.3.6.1.4.1.1991.1.1.2.9.2.1.2. Сервис SNMP включен по умолчанию.
  • DSL-модемы серии Motorola/Netopia 3347 выдают через публичный SNMP SSID-идентификатор беспроводной сети, ключи WEP и WPA PSK. В большинстве моделей SNMP включен по умолчанию на интерфейсе внутренней сети, но встречаются модели, на которых SNMP включен и на WAN-интерфейсе.
  • Беспроводные маршрутизаторы Ambit серий U10C019 и Ubee DDW3611 выдают через публичный SNMP логины, хэши паролей, SSID-идентификатор беспроводной сети, ключи WEP и WPA PSK. По умолчанию сервис SNMP отключен.

При сканировании Сети было выявлено 229 тысяч доступных через интернет потенциально уязвимых устройств Ambit, 224 тысячи устройств Netopia и 9 тысяч балансировщиков Brocade. Несмотря на относительно небольшое число выявленный балансировщиков Brocade, они представляют наибольшую опасность, так как обычно используются в крупных корпорациях и их взлом может послужить отправной точкой для проникновения во внутреннюю корпоративную сеть.

При этом проблему усугубляет то, что уязвимости подвержены модели уже снятые с производства, поддержка которых прекращена и производитель навряд ли выпустит обновления прошивки (производитель был уведомлен о проблеме за три месяца до её публичного обнародования, но обновления так и не были выпущены). Пользователям различных сетевых устройств рекомендуется убедиться в ограничении доступа к сервису SNMP или отключить его, если он не используется для мониторинга.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru