


FileZilla крадет ваши данные

По Сети гуляет зараженный клиент FileZilla

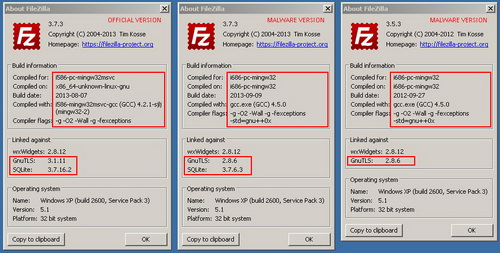
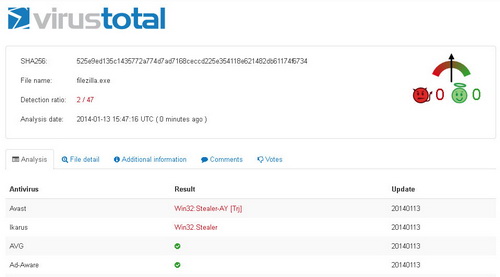
Сотрудники компании Avast просят пользователей осторожно относиться к программе FileZilla. В Сети обнаружены версии приложения 3.7.3 и 3.5.3., способные украсть учетные данные пользователей. За последнее время эксперты наблюдают резкое увеличение таких клиентов в Сети.

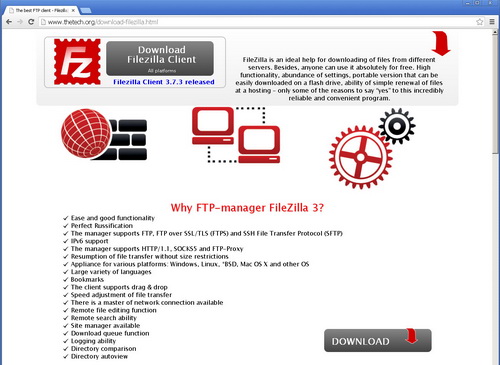
Во-первых, вызывают подозрения ссылки, по которым скачивается программа. В большинстве случаев приложение расположено на взломанных страницах с поддельным контентом. Например, тексты и комментарии пользователей отображаются в виде картинок. Графический интерфейс пользователя в хакерском варианте практически идентичен официальному. Отличие в том, что взломанная версия приложения использует юникод 2.46.3, а официальная – v2.45. Другие элементы типа кнопок, иконок, изображений и текстов такие же.

Установленный FTP-килент выглядит как официальная версия. Он полностью рабочий. Пользователи не могут заметить, что программа действует самовольно. Фальшивость становится заметна, когда FileZilla не хочет обновляться. Скорее всего, это защита от переписывания вредоносного кода.


Сотрудники Avast обнаружили, что создатели вредоносного софта использовали его открытый код для внедрения собственной функции. Алгоритм – часть измененного кода FileZilla.exe. Он похищает учетные данные пользователей. Операция проходит быстро и бесшумно. Софт не отсылает хакерам файлы или сохраненные FTP-соединения.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru