


FileZilla крадет ваши данные

По Сети гуляет зараженный клиент FileZilla

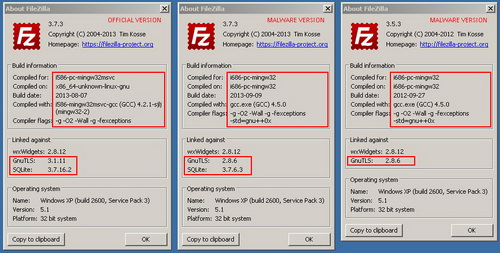
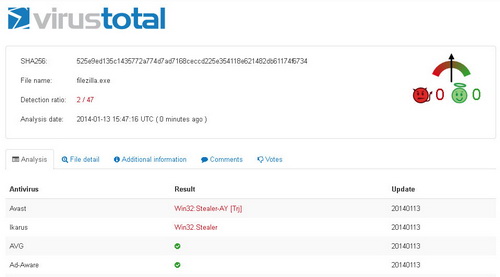
Сотрудники компании Avast просят пользователей осторожно относиться к программе FileZilla. В Сети обнаружены версии приложения 3.7.3 и 3.5.3., способные украсть учетные данные пользователей. За последнее время эксперты наблюдают резкое увеличение таких клиентов в Сети.

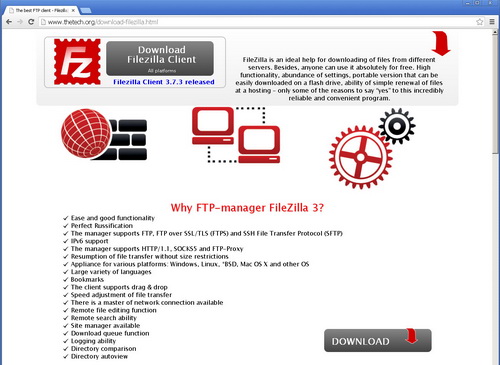
Во-первых, вызывают подозрения ссылки, по которым скачивается программа. В большинстве случаев приложение расположено на взломанных страницах с поддельным контентом. Например, тексты и комментарии пользователей отображаются в виде картинок. Графический интерфейс пользователя в хакерском варианте практически идентичен официальному. Отличие в том, что взломанная версия приложения использует юникод 2.46.3, а официальная – v2.45. Другие элементы типа кнопок, иконок, изображений и текстов такие же.

Установленный FTP-килент выглядит как официальная версия. Он полностью рабочий. Пользователи не могут заметить, что программа действует самовольно. Фальшивость становится заметна, когда FileZilla не хочет обновляться. Скорее всего, это защита от переписывания вредоносного кода.


Сотрудники Avast обнаружили, что создатели вредоносного софта использовали его открытый код для внедрения собственной функции. Алгоритм – часть измененного кода FileZilla.exe. Он похищает учетные данные пользователей. Операция проходит быстро и бесшумно. Софт не отсылает хакерам файлы или сохраненные FTP-соединения.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru