


На OFFZONE 2025 говорили об угрозах, ИИ и атаках на цепочки поставок

На OFFZONE 2025 говорили об угрозах, ИИ и атаках на цепочки поставок

На OFFZONE 2025 говорили об угрозах, ИИ и атаках на цепочки поставок

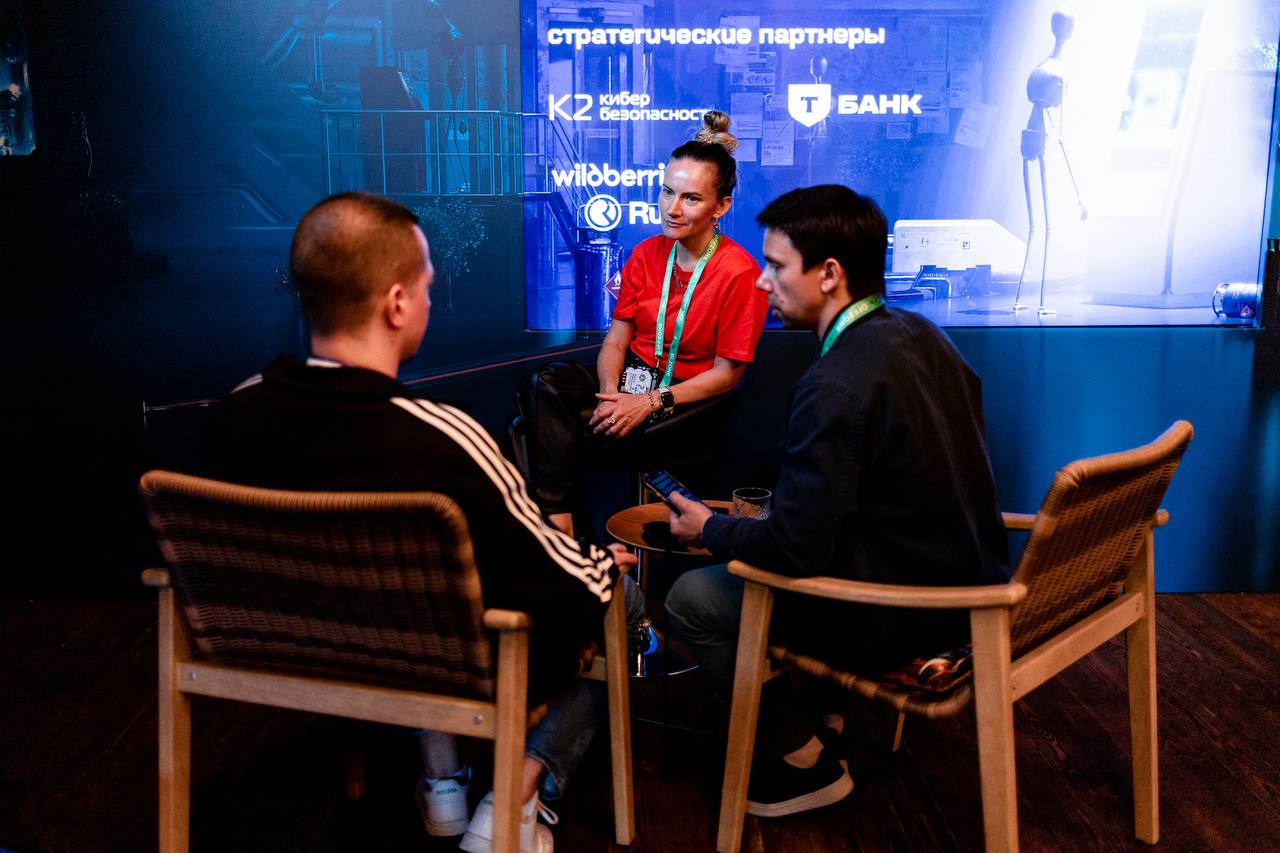
21–22 августа пространство GOELRO стало местом, где снова встретились свои. Шестой раз подряд OFFZONE — конференция по практической кибербезопасности — объединяет тех, кто формирует культуру offensive security в России. В этом сезоне: 2500 участников, более 120 спикеров, 23 бизнес-партнёра, 9 медиа и 13 представителей комьюнити.

Официальную программу открыл Евгений Касперский с докладом о кибериммунитете:

«Каждый день появляется полмиллиона новых зловредов. За два дня OFFZONE — это миллион. При таких объёмах нужна не просто защита, а архитектура, которую невозможно взломать без неприемлемого ущерба».

Прямая речь и параллельные треки

Доклады шли в семь потоков. На Main track и Fast track эксперты обсуждали уязвимости в парсерах, пентест Wi‑Fi, использование AI и ML в кибербезопасности, ключевые тренды, опыт расследования инцидентов, а также разные вопросы, связанные с киберинцидентами.

В AI.Zone обсуждали, как ИИ трансформирует защиту и атаку.

«ИИ используют не только защитники, но и атакующие — и порой эффективнее», — отметил Михаил Сидорук из BI.ZONE. — «Важно говорить о рисках до того, как они реализуются».

В AppSec.Zone говорили об архитектурной безопасности приложений.

«Чтобы защищаться эффективно, нужно думать как хакер, — подчеркивает Илья Шабанов, генеральный директор AM Media. — «И OFFZONE даёт эту среду — с инженерной страстью и фокусом на уязвимости».


Threat.Zone сосредоточился на аналитике угроз. В центре — исследование теневых ресурсов BI.ZONE «Threat Zone 2025: обратная сторона». В его рамках эксперты проанализировали более 5000 сообщений форумов и телеграм-каналов, связанных с киберпреступностью, за 2024-й и первую половину 2025 года.

«Мы наблюдаем сдвиг: от атак на периметр — к атакам на идентификацию и цепочки поставок», — пояснил Александр Каледа, CISO Яндекса. — «Старый подход — это “забор”. А периметра давно нет. Сегодня защита строится иначе: доступ, авторизация, логирование, контроль».

AntiFraud.Zone тестировал антифрод-алгоритмы на ботах. В Community track говорили про CTF, багбаунти и железо. Павел Блинников из BI.ZONE напомнил: «99% облаков работают на гипервизорах, и большинство из них написаны на небезопасных языках. Исследования в этой зоне только начинаются».

OFFZONE как культурный код индустрии

Помимо докладов, были квизы, задачки, офкоины, кастомизация бейджей и даже татуировки. 21 участник набил логотип OFFZONE и получил пожизненный вход на будущие мероприятия.

«OFFZONE — это не просто конференция. Это место, где индустрия говорит откровенно. Где можно встретить коллег, обменяться опытом и задать неудобные вопросы», — говорит Евгений Волошин, директор по стратегии BI.ZONE.

OFFZONE 2025 показал: диалог стал глубже, технологии сложнее, а сообщество — зрелее. И это только начало нового сезона.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru