


Мобильные троянцы нашли новый путь к банковским счетам пользователей

Мобильные троянцы нашли новый путь к банковским счетам пользователей

Мобильный троянец Svpeng, обнаруженный специалистами «Лаборатории Касперского» летом этого года и обладающий способностью красть деньги у пользователей смартфонов Android непосредственно с банковских счетов, стал еще хитрее – теперь он способен выманивать у пользователей их учетные данные от систем онлайн-банкинга при помощи фишинга. 

Новый функционал этого троянца проявляется в том, что зловред подменяет открытое окно легального банковского приложения на фишинговое. Соответственно, все данные учетной записи системы интернет-банкинга, которые пользователь вводит в этом поддельном окне, отправляются прямиком к злоумышленникам.

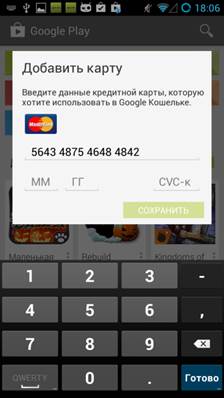
Подобным же образом троянец Svpeng пытается украсть и данные банковской карты жертвы: при запуске приложения Google Play пользователь видит на экране смартфона окно, в котором ему предлагается ввести номер и секретный код своей платежной карты. Этот фишинговый прием также позволяет мошенникам получить легкий доступ к финансовым данным доверчивых или невнимательных пользователей.


Фишинговый функционал троянца Svpeng в действии


За три месяца существования троянца Svpeng «Лаборатория Касперского» обнаружила 50 модификаций этой вредоносной программы, а защитный продукт Kaspersky Internet Security для Android за это же время заблокировал более 900 установок троянца.

Примечательно, что в случае попадания на смартфон этот зловред предпринимает меры для самозащиты, усложняющие его обнаружение и удаление из системы. В частности, Svpeng использует ранее неизвестную уязвимость в платформе Android, благодаря которой может предотвращать сброс настроек телефона до заводских и препятствовать своему удалению. Единственным «противоядием» в этой ситуации является антивирус – Kaspersky Internet Security для Android способен удалить эту вредоносную программу из смартфона несмотря на все ее ухищрения.

«Мобильный троянец Svpeng распространяется с помощью SMS-спама, в котором злоумышленники нередко используют приемы социальной инженерии: имена известных сервисов, интригующие предложения, прикрытие знакомыми именами. Все это не должно вводить пользователя в заблуждение. Переход по ссылке в SMS является одним из наиболее распространенных способов заражения вредоносными программами, а потому делать этого никогда не стоит», – советует Роман Унучек, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Греф объяснил, почему российский ИИ отстаёт от Китая на полгода

Российские ИИ-модели отстают от китайских примерно на полгода, а Китай — на столько же от США. Такой технологический расклад представил глава Сбербанка Герман Греф на конференции «ГигаКонф 2026». Главной причиной отставания России он назвал ограниченный доступ к вычислительным мощностям.

Китайские разработчики, по его словам, таких проблем практически не испытывают и могут обучать модели без аналогичных инфраструктурных ограничений.

«Мы находимся в неравных условиях с китайскими компаниями, у которых фактически сегодня нет никаких ограничений в мощностях. По всем остальным параметрам, я считаю, мы ничем не уступаем», — заявил Греф.

Глава Сбербанка ожидает, что разрыв сохранится и в дальнейшем. Получается своеобразная очередь: российские модели догоняют китайские, китайские — американские, а владельцы дата-центров тем временем могут спокойно повышать цены на вычисления.

На этом фоне российский бизнес всё активнее использует зарубежные LLM. В 2026 году потребление таких моделей на крупнейших отечественных облачных платформах выросло в несколько раз, причём основной спрос сместился в сторону китайских Qwen и DeepSeek.

Оно и понятно: модели из КНР предлагают достойное качество, стоят дешевле западных аналогов и зачастую позволяют развернуть решение в собственном контуре.

RSS: Новости на портале Anti-Malware.ru