


Мобильные троянцы нашли новый путь к банковским счетам пользователей

Мобильные троянцы нашли новый путь к банковским счетам пользователей

Мобильный троянец Svpeng, обнаруженный специалистами «Лаборатории Касперского» летом этого года и обладающий способностью красть деньги у пользователей смартфонов Android непосредственно с банковских счетов, стал еще хитрее – теперь он способен выманивать у пользователей их учетные данные от систем онлайн-банкинга при помощи фишинга. 

Новый функционал этого троянца проявляется в том, что зловред подменяет открытое окно легального банковского приложения на фишинговое. Соответственно, все данные учетной записи системы интернет-банкинга, которые пользователь вводит в этом поддельном окне, отправляются прямиком к злоумышленникам.

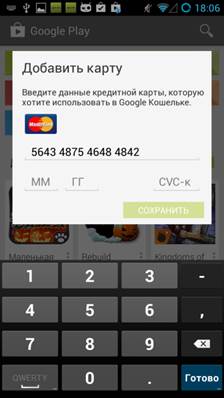
Подобным же образом троянец Svpeng пытается украсть и данные банковской карты жертвы: при запуске приложения Google Play пользователь видит на экране смартфона окно, в котором ему предлагается ввести номер и секретный код своей платежной карты. Этот фишинговый прием также позволяет мошенникам получить легкий доступ к финансовым данным доверчивых или невнимательных пользователей.


Фишинговый функционал троянца Svpeng в действии


За три месяца существования троянца Svpeng «Лаборатория Касперского» обнаружила 50 модификаций этой вредоносной программы, а защитный продукт Kaspersky Internet Security для Android за это же время заблокировал более 900 установок троянца.

Примечательно, что в случае попадания на смартфон этот зловред предпринимает меры для самозащиты, усложняющие его обнаружение и удаление из системы. В частности, Svpeng использует ранее неизвестную уязвимость в платформе Android, благодаря которой может предотвращать сброс настроек телефона до заводских и препятствовать своему удалению. Единственным «противоядием» в этой ситуации является антивирус – Kaspersky Internet Security для Android способен удалить эту вредоносную программу из смартфона несмотря на все ее ухищрения.

«Мобильный троянец Svpeng распространяется с помощью SMS-спама, в котором злоумышленники нередко используют приемы социальной инженерии: имена известных сервисов, интригующие предложения, прикрытие знакомыми именами. Все это не должно вводить пользователя в заблуждение. Переход по ссылке в SMS является одним из наиболее распространенных способов заражения вредоносными программами, а потому делать этого никогда не стоит», – советует Роман Унучек, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru