

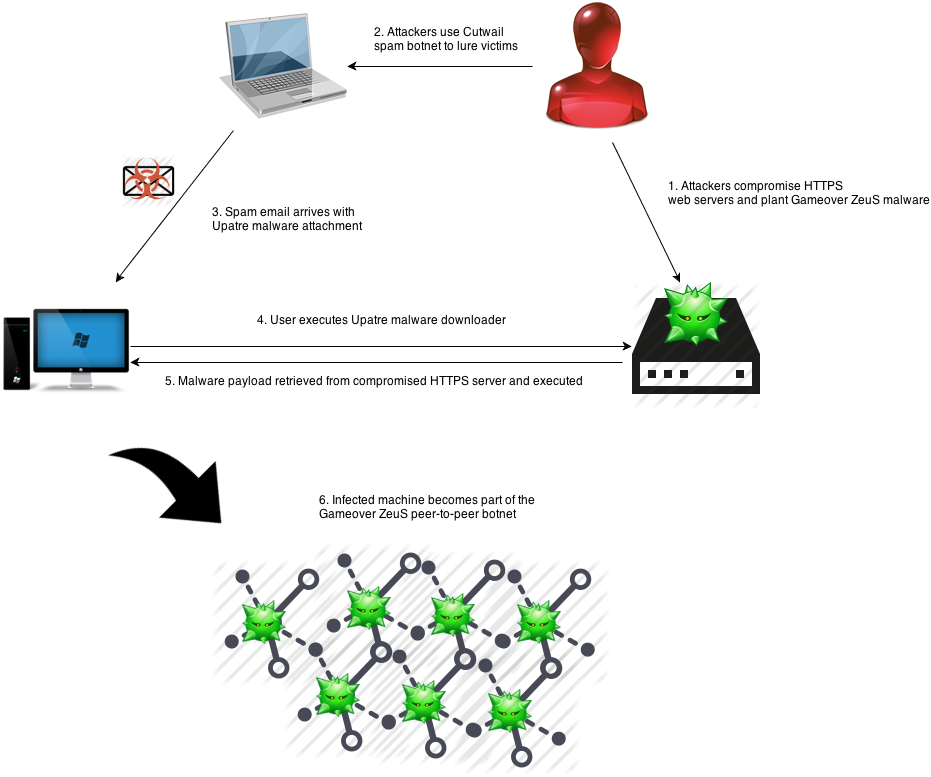

Компания Dell исследовала работу ботнета Gameover

Загрузчик Upatre распространяет троян ZeuS

Эксперты по системам безопасности из компании Dell SecureWorks Counter Threat Unit проводили мониторинг деятельности кибервзломщиков, которые полагались на P2P-версию ZeuS Trojan. Специалисты установили, что в дополнение к Pony Loader группа также использовала программу Upatre для распространения вредоносного программного обеспечения.

«Программа загрузки отличается небольшим размером и простотой. Весь его функционал сводится к одной единственной функции. Приложение скачивает и запускает один файл через защищенное Sockets Layer (SSL) соединение и затем отключается», – пишут сотрудники Dell.

Операторы ботнета Gameover используют спам, который рассылается через ботнет Cutwail для распространения Upatre и Pony Loader. В большинстве случаев, опасные email маскируются под сообщения от финансовых и правительственных организацией. Напоминания специально разработаны таким образом, чтобы обмануть людей и открыть прикрепленные к письмам файлы, в которых и прячутся вредоносные программы.


После активации файла, Upatre копирует себя во временную директорию, запускает временную копию и прекращает текущий процесс. Оригинальный вирус удаляется.

Upatre использует SSL-шифрование, благодаря чему его редко могут заметить антивирусные системы и сетевые фильтры. К тому же взломщики постоянно меняют тактику и технику работы.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru