


Компания Dell исследовала работу ботнета Gameover

Загрузчик Upatre распространяет троян ZeuS

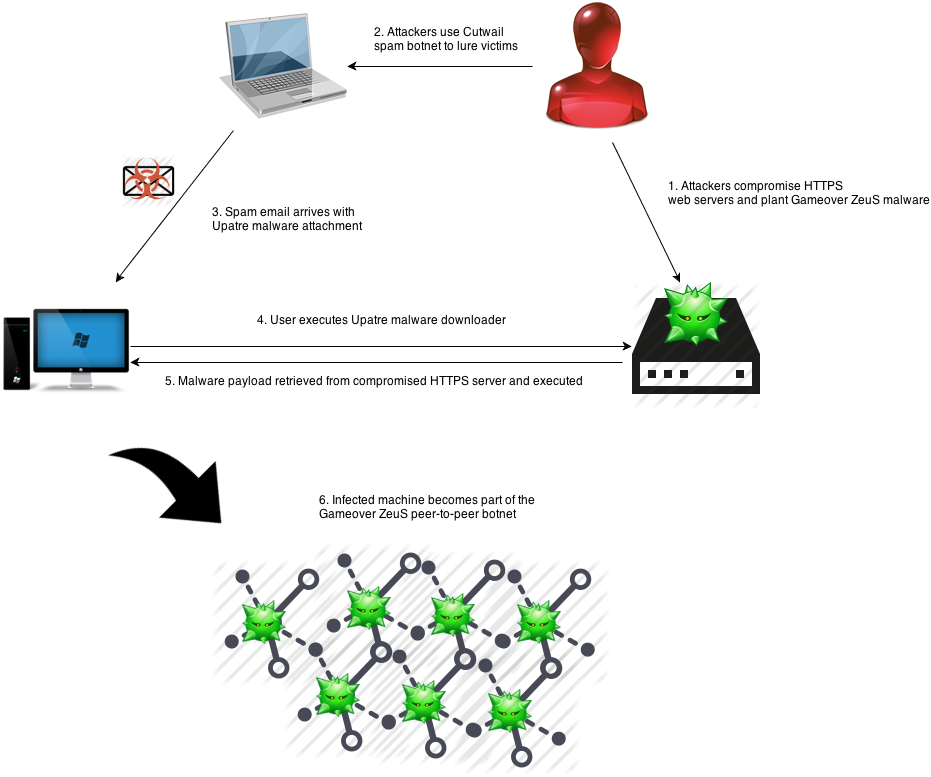
Эксперты по системам безопасности из компании Dell SecureWorks Counter Threat Unit проводили мониторинг деятельности кибервзломщиков, которые полагались на P2P-версию ZeuS Trojan. Специалисты установили, что в дополнение к Pony Loader группа также использовала программу Upatre для распространения вредоносного программного обеспечения.

«Программа загрузки отличается небольшим размером и простотой. Весь его функционал сводится к одной единственной функции. Приложение скачивает и запускает один файл через защищенное Sockets Layer (SSL) соединение и затем отключается», – пишут сотрудники Dell.

Операторы ботнета Gameover используют спам, который рассылается через ботнет Cutwail для распространения Upatre и Pony Loader. В большинстве случаев, опасные email маскируются под сообщения от финансовых и правительственных организацией. Напоминания специально разработаны таким образом, чтобы обмануть людей и открыть прикрепленные к письмам файлы, в которых и прячутся вредоносные программы.


После активации файла, Upatre копирует себя во временную директорию, запускает временную копию и прекращает текущий процесс. Оригинальный вирус удаляется.

Upatre использует SSL-шифрование, благодаря чему его редко могут заметить антивирусные системы и сетевые фильтры. К тому же взломщики постоянно меняют тактику и технику работы.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru