

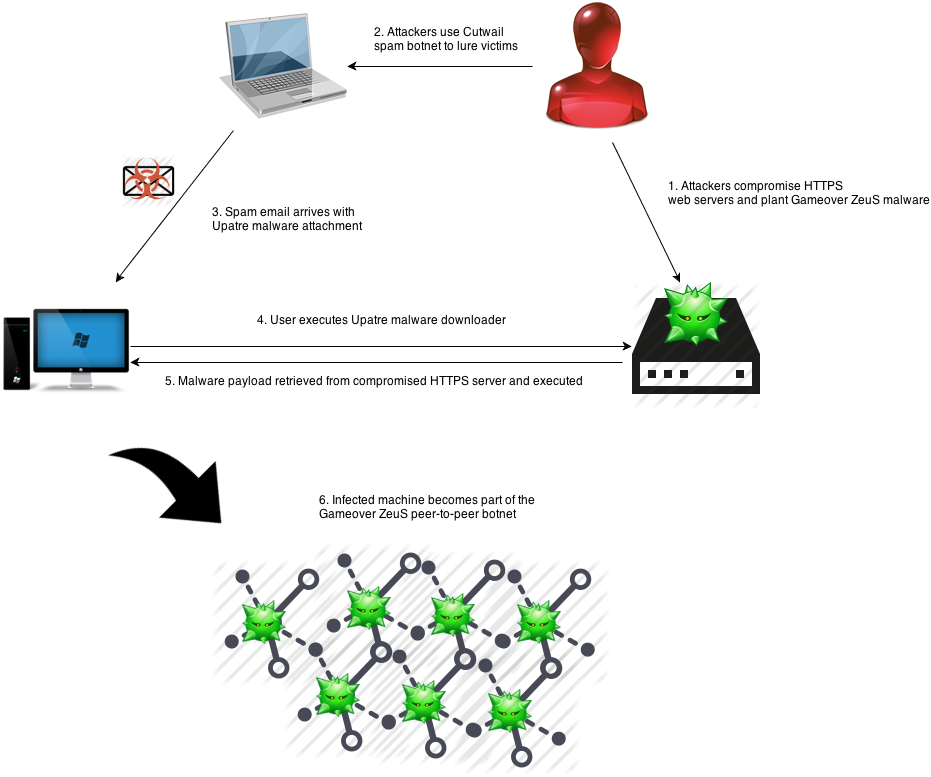

Компания Dell исследовала работу ботнета Gameover

Загрузчик Upatre распространяет троян ZeuS

Эксперты по системам безопасности из компании Dell SecureWorks Counter Threat Unit проводили мониторинг деятельности кибервзломщиков, которые полагались на P2P-версию ZeuS Trojan. Специалисты установили, что в дополнение к Pony Loader группа также использовала программу Upatre для распространения вредоносного программного обеспечения.

«Программа загрузки отличается небольшим размером и простотой. Весь его функционал сводится к одной единственной функции. Приложение скачивает и запускает один файл через защищенное Sockets Layer (SSL) соединение и затем отключается», – пишут сотрудники Dell.

Операторы ботнета Gameover используют спам, который рассылается через ботнет Cutwail для распространения Upatre и Pony Loader. В большинстве случаев, опасные email маскируются под сообщения от финансовых и правительственных организацией. Напоминания специально разработаны таким образом, чтобы обмануть людей и открыть прикрепленные к письмам файлы, в которых и прячутся вредоносные программы.


После активации файла, Upatre копирует себя во временную директорию, запускает временную копию и прекращает текущий процесс. Оригинальный вирус удаляется.

Upatre использует SSL-шифрование, благодаря чему его редко могут заметить антивирусные системы и сетевые фильтры. К тому же взломщики постоянно меняют тактику и технику работы.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru