


Kaprica Security придумала зарядку-антивирус

Зарядка Skorpion удаляет вирусы со смартфона

На ежегодной конференции Black Hat этим летом, исследователи продемонстрировали, как через модифицированное зарядное устройство можно добавить вредоносное программное обеспечение на iPhone. Теперь же небольшая компания Kaprica Security пытается, создать зарядное устройство, которое будет сканировать смартфон на наличие вирусов и удалять их при необходимости.

Компания Kaprica Security придумала зарядное устройство Skorpion. Аппарат физически отделен от смартфона и поэтому лучше подходит для нахождения вредоносного программного обеспечения, которое может месяцами прятаться на вашем виртуальном устройстве, похищая логины, пароли и даже номера кредитных карт.

Со-основатель Kaprica и исполнительный директор компании Дуг Бриттон (Doug Britton) говорит, что Skorpion анализирует файлы в телефоне, не полагаясь на операционную систему аппарата или процессор. Это означает, что аксессуар не уязвим для вирусов, которые могут обмануть мобильные антивирусы.

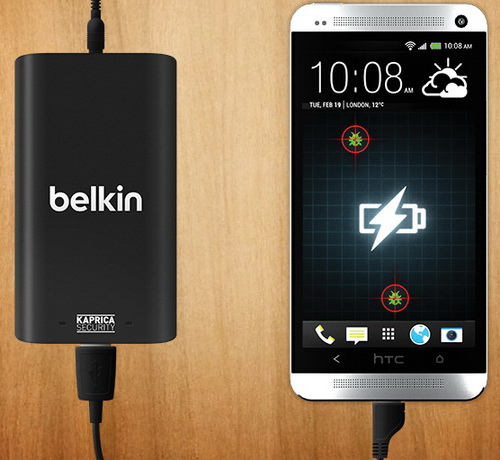
Зарядное устройство Skorpion рядом со сматфоном на базе Android (фото с сайта производителя).

Бритон ранее работал на оборонную компанию Lockheed Martin. Там он занимался исследованиями и разработкой защитных решений. По его мнению, сложно найти незаметные атаки, а также выяснить их периодичность на смартфонах.

Kaprica планирует начать продажу зарядного устройства Skorpion в этом году или в начале следущего. Стоимость устройства составит около $65. Потребители также должны будут выплачивать ежемесячную абонентскую плату за обновления и напоминания. Производством устройства займется компания Belkin.

Зарядное устройство Skorpion может работать с любой мобильной операционной системой. Kaprica сейчас сотрудничает с производителями смартфонов, пытаясь обеспечить совместимость зарядки с самыми разными устройствами. Бриттон пока не уточняет, с какими именно моделями будет совместим Skorpion. Технологически устройство пока оптимизируется под Android-аппараты.

Новинка удобна и проста в работе. Пользователь подключает закрядное устройство к сети, а потом к смартфону. Затем модель осуществляет предварительное сканирование телефона. Если все в порядке, загорается зеленый свет. Обновления встроенной антивирусной базы скачиваются через беспроводное соединение на смартфоне.

Подпишитесь на новости

Выписка из WhatsApp: троян добирается до прав SYSTEM в Windows

Финансовый документ в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) может оказаться пропуском для злоумышленника в Windows. Исследователи разобрали цепочку заражения, которая начинается с ZIP-архива с исполняемым файлом и заканчивается установкой трояна для удаленного доступа VulcanRAT207.A.

Согласно исследованию Morphisec, приманкой служит файл Statement.exe, замаскированный под финансовую выписку.

После запуска он распаковывает загрузчик в памяти и проверяет окружение: ищет признаки виртуальной машины, песочницы и средств анализа.

Затем вредонос пытается повысить привилегии и внедрить загрузчик в процесс службы планировщика заданий Windows. Для этого используется техника PoolParty, задействующая механизм пула потоков. Поскольку служба работает от имени LocalSystem, следующие компоненты получают права SYSTEM.


Атакующие также используют подписанный драйвер GoFly для остановки отдельных защитных процессов Baidu. Для закрепления создается задача, запускающая легитимную утилиту VulkanInfo, которая подхватывает вредоносную DLL.

Финальный троян поддерживает операции с файлами, выполнение команд, управление учетными записями, захват экрана и удаленный доступ к рабочему столу.

Доставка через мессенджер позволяет пройти мимо привычных почтовых фильтров. Но заражение требует запуска исполняемого файла: получение сообщения само по себе цепочку не активирует.

RSS: Новости на портале Anti-Malware.ru