

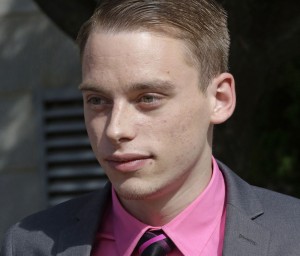

22-летнего члена Anonymous отправили в тюрьму

В США завершен суд на хакером, взломавшим полицейские вебсайты

22-летний житель штата Огайо был приговорен к 3 годам тюремного заключения. Мужчину признали виновным в связи с хакерской группировкой Anonymous. Помогая этой организации, он взламывал полицейские сетевые ресурсы, а также многие другие сайты в стране. Его деятельность нанесла огромный вред работе властей.

Джон Энтони Борелл Третий (John Anthony Borell III) из Толедо был признан виновным в компьютерном мошенничестве. Он согласился заплатить весомый штраф в $227 тысяч, который пойдет на починку серверов и другого оборудования, которое пострадала в результате его деятельности.

В начале 2012 года Борелл Borell напал на сервер Utahchiefs.org – ресурс полицейских сил города Сиракьюс, сайт муниципальной службы города Спрингфилд, а также вебсайт полицейской ассоциации города Лос-Анджелеса.

Джон Энтони Борелл Третий.

Представители ФБР говорят, что злоумышленник сумел получить доступ к некоторым жалобам граждан, а также похитил личные данные полицейских. Из-за нанесенных им повреждений, вебсайт полиции города Солт-Лейк Сити на четыре месяца вышел из строя.

После выхода из тюрьмы за злоумышленником еще будут наблюдать на протяжении 3 лет. Пока точно не решено, где же молодой хакер проведет срок заключения.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru