

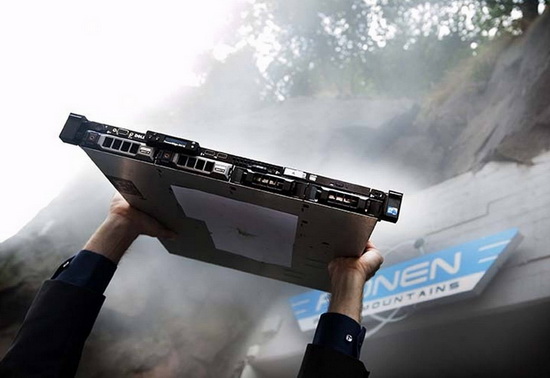

Сервер WikiLeaks продали на eBay ради благотворительности

Подросток выкупил старый сервер WikiLeaks за $33 тысячи

17-летний подросток из Португалии, вооружился отцовской кредитной картой и за 33 тысячи долларов выкупил сервер WikiLeaks, который продавали на eBay. Лот принадлежал шведскому провайдеру Bahnhof. В 2010 году эта компания на протяжении 8 месяцев размещала на своих серверах информацию от скандального ресурса.

Шведы распродают имущество, связанное с WikiLeaks, чтобы получить деньги для двух благотворительных организаций «Reporters Without Borders» и «5th of July Foundation», которые отстаивают права человека и защиту личных данных в Интернете. К несчастью, инициаторы торгов так и не получили желанные деньги.

Исполнительный директор компании Джон Карлунг (John Karlung) утверждает, что вскоре после завершения аукциона он получил сообщение от покупателя. Пользователь пожаловался, что покупку совершил его сын и пожелал немедленно расторгнуть соглашение, чтобы не потерять деньги.


Согласно информации eBay, подросток начал торги с суммы в $10200 (£6500) 7 сентября 2013 года. После этого он сделал еще семь ставок, включая выигрышную, которая составила $33 тысячи (£21 тысяч).

В своем письме к Карлунгу отец щедрого подростка из Лассабона написал, что его 17-летний сын просто помешан на теориях заговора. В итоге Banhof согласились расторгнуть соглашение и теперь сервер продадут другому клиенту, предложившему вторую по величине ставку $32900 (£20800).

Представители Bahnhof утверждают, что они удалили все данные с серверов и продают оборудование исключительно в качестве исторического артефакта. Сотрудники WikiLeaks выступили против данной продажи, сообщив, что Banhof преувеличивает историческую важность сервера и просто хочет нажиться на скандальной славе ресурса.

Подпишитесь на новости

Число россиян с зараженными смартфонами выросло на 34%

Телефонные аферисты стали реже попадаться в фильтры подозрительных звонков, зато вредоносные программы на смартфонах набирают обороты. По данным мониторинга МегаФона, летом 2026 года число пользователей в России с обнаруженным мобильным вредоносом выросло на 34% год к году.

Как сообщает РБК, самый заметный скачок пришелся на август — 77% относительно того же месяца прошлого года.

Речь прежде всего об Android-троянах, способных устанавливать приложения без ведома владельца, перехватывать уведомления, обеспечивать удаленный доступ и похищать личные данные.

Одновременно число заблокированных подозрительных звонков снижалось: в июне — на 31%, в июле — на 41%, в августе — на 75% год к году. В сентябре показатель оказался на 73% ниже прошлогоднего. В компании связывают эту динамику с государственными и корпоративными мерами против телефонного мошенничества.

Но снижение числа блокировок не означает, что аферисты ушли на пенсию. Они используют захваченные аккаунты в мессенджерах, а доступ получают через социальную инженерию, вредоносные программы и даже предложения сдать учетную запись в аренду.

По словам директора департамента МегаФона Сергея Хренова, встречаются и комбинированные атаки: во время мошеннического звонка человека убеждают установить якобы легальное приложение. На деле это шпионский софт, который помогает контролировать жертву и менять тактику обмана.

Фишинг тоже держится на высоком уровне. Среди выявленных ресурсов 30% связаны с инвестициями и криптовалютами, 21% — с соцсетями и мессенджерами, 9% — с потенциально вредоносными APK. Категории могут пересекаться.

Смартфон в такой схеме становится инструментом самого мошенника.

RSS: Новости на портале Anti-Malware.ru