


Apple закрыла новую уязвимость в iOS 7

Зарядные устройства могут заражать iOS-гаджеты

Компания Apple выпустила обновление, которое должно предотвратить взлом iOS-устройств с помощью вредоносных зарядных устройств. Патч выложили после того, как появилась информация о вредоносных зарядках, при подключении к которым на смартфон или планшет загружается опасный код.

Эту разработку придумали специалисты из Технологического Университета штата Джорджия. По словам экспертов, iOS-устройство они могут взломать всего за 2 минуты. В новом обновлении Apple предупреждает своих клиентов не использовать сомнительные зарядные устройства, которые могут представлять угрозу для их компьютерных продуктов.

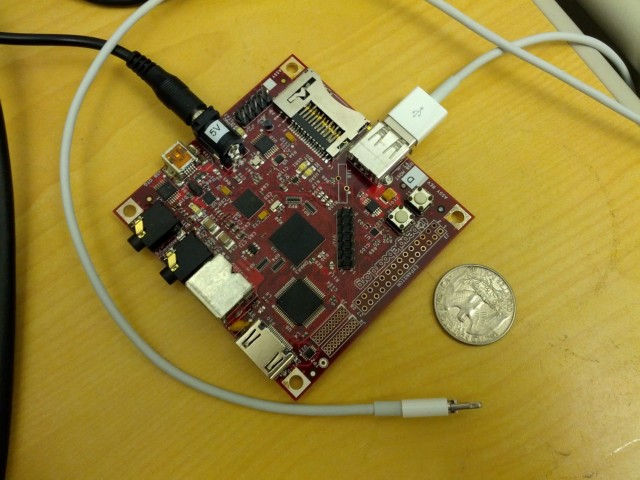
В опасных зарядках скрывается маленький компьютер, а также некоторые дополнительные компьютерные компоненты, которые проводят электричество на устройства Apple iOS. Этот маленький компьютер опрашивает iPhone или iPad и копирует уникальный ID-номер, идентифицирующий устройство. Этот номер используется вместе с инструментом, позволяющим разработчикам записывать на телефон тестовую версию программы. Однако вместо загрузки приложения, исследователи сумели записать на телефон вредоносную программу, которая похищала данные. Зарядки-взломщики были показаны на конференции Black Hat в Лас-Вегасе.

Вредоносная зарядка для iOS-устройств.

Во время демонстрации ученые показали поддельное приложение Facebook, которое делало скриншоты паролей и могло звонить от лица нападающего. Отметим, что атака ограничена только разблокированными устройствами, которые зарегистрированы за разработчиками Apple. Впрочем, Apple не стала ждать усугубления и закрыла уязвимость в бета-версии iOS 7. Финальная версия системы должна дебютировать осенью 2013 года.

Подпишитесь на новости

После бана мошенника в МАКС предлагают блокировать все его сим-карты

Блокировка мошеннического аккаунта в МАКС может получить продолжение на уровне мобильной связи. Глава Минцифры Максут Шадаев предложил рассмотреть отключение не только номера, использованного в мессенджере, но и остальных сим-карт того же владельца.

Заявление министра приводит ТАСС. По его словам, одного запрета на работу аккаунта недостаточно: противодействие должно продолжаться и у операторов связи.

Дополнительно обсуждается период охлаждения, в течение которого человек не сможет оформить новые номера. Идея — усложнить возвращение к мошенническим действиям после блокировки.

Продолжительность ограничений, порядок передачи сведений операторам и процедура обжалования в приведённом заявлении не раскрыты.

Особенно важен вопрос, как будут устанавливать владельца и его причастность к мошенничеству. Номер может использоваться человеком, на которого он не оформлен, либо оказаться скомпрометированным. От точности этой проверки зависит, кого затронут ограничения.

Заявление также не означает, что любой бан за нарушение правил МАКС автоматически приведёт к отключению мобильной связи, министр говорил именно о противодействии мошенникам.

RSS: Новости на портале Anti-Malware.ru