


Apple закрыла новую уязвимость в iOS 7

Зарядные устройства могут заражать iOS-гаджеты

Компания Apple выпустила обновление, которое должно предотвратить взлом iOS-устройств с помощью вредоносных зарядных устройств. Патч выложили после того, как появилась информация о вредоносных зарядках, при подключении к которым на смартфон или планшет загружается опасный код.

Эту разработку придумали специалисты из Технологического Университета штата Джорджия. По словам экспертов, iOS-устройство они могут взломать всего за 2 минуты. В новом обновлении Apple предупреждает своих клиентов не использовать сомнительные зарядные устройства, которые могут представлять угрозу для их компьютерных продуктов.

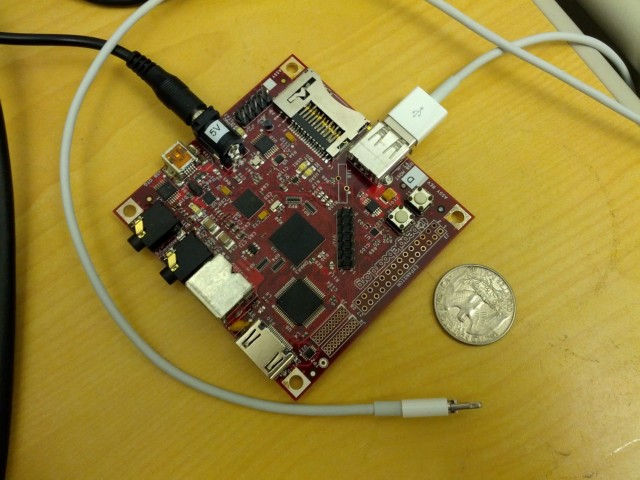
В опасных зарядках скрывается маленький компьютер, а также некоторые дополнительные компьютерные компоненты, которые проводят электричество на устройства Apple iOS. Этот маленький компьютер опрашивает iPhone или iPad и копирует уникальный ID-номер, идентифицирующий устройство. Этот номер используется вместе с инструментом, позволяющим разработчикам записывать на телефон тестовую версию программы. Однако вместо загрузки приложения, исследователи сумели записать на телефон вредоносную программу, которая похищала данные. Зарядки-взломщики были показаны на конференции Black Hat в Лас-Вегасе.

Вредоносная зарядка для iOS-устройств.

Во время демонстрации ученые показали поддельное приложение Facebook, которое делало скриншоты паролей и могло звонить от лица нападающего. Отметим, что атака ограничена только разблокированными устройствами, которые зарегистрированы за разработчиками Apple. Впрочем, Apple не стала ждать усугубления и закрыла уязвимость в бета-версии iOS 7. Финальная версия системы должна дебютировать осенью 2013 года.

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru