


Apple закрыла новую уязвимость в iOS 7

Зарядные устройства могут заражать iOS-гаджеты

Компания Apple выпустила обновление, которое должно предотвратить взлом iOS-устройств с помощью вредоносных зарядных устройств. Патч выложили после того, как появилась информация о вредоносных зарядках, при подключении к которым на смартфон или планшет загружается опасный код.

Эту разработку придумали специалисты из Технологического Университета штата Джорджия. По словам экспертов, iOS-устройство они могут взломать всего за 2 минуты. В новом обновлении Apple предупреждает своих клиентов не использовать сомнительные зарядные устройства, которые могут представлять угрозу для их компьютерных продуктов.

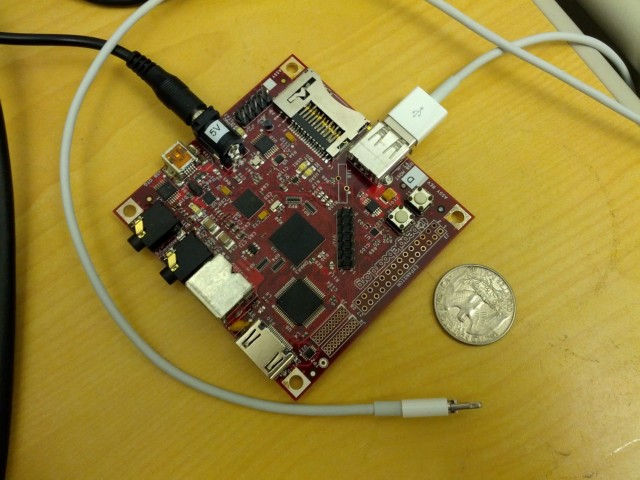
В опасных зарядках скрывается маленький компьютер, а также некоторые дополнительные компьютерные компоненты, которые проводят электричество на устройства Apple iOS. Этот маленький компьютер опрашивает iPhone или iPad и копирует уникальный ID-номер, идентифицирующий устройство. Этот номер используется вместе с инструментом, позволяющим разработчикам записывать на телефон тестовую версию программы. Однако вместо загрузки приложения, исследователи сумели записать на телефон вредоносную программу, которая похищала данные. Зарядки-взломщики были показаны на конференции Black Hat в Лас-Вегасе.

Вредоносная зарядка для iOS-устройств.

Во время демонстрации ученые показали поддельное приложение Facebook, которое делало скриншоты паролей и могло звонить от лица нападающего. Отметим, что атака ограничена только разблокированными устройствами, которые зарегистрированы за разработчиками Apple. Впрочем, Apple не стала ждать усугубления и закрыла уязвимость в бета-версии iOS 7. Финальная версия системы должна дебютировать осенью 2013 года.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru